Activ Security dans Placéco : contrer l'IA avec l'IA
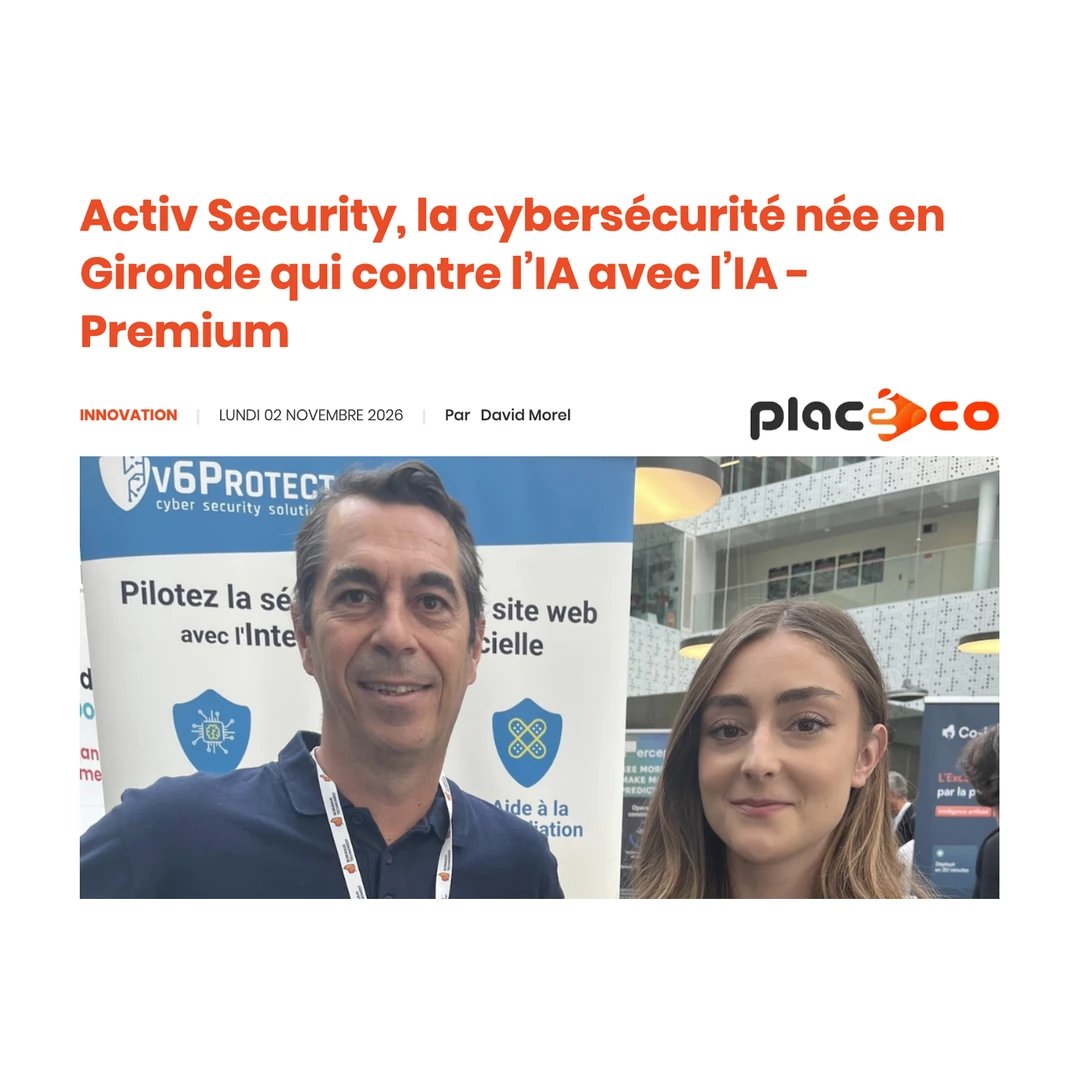


Le média économique Placéco a publié un article consacré à Activ Security, signé par le journaliste David Morel et intitulé « Activ Security : la cybersécurité née en Gironde qui contre l'IA avec l'IA ». L'angle : les cybermenaces explosent, tout comme les bots dopés à l'IA, et la plateforme Activ Security s'appuie sur les mêmes armes pour mimer l'attaque et anticiper la défense.
Nous remercions Placéco et David Morel pour l'attention portée à notre travail, à quelques jours seulement de l'annonce de notre nouvelle marque.
Lire l'article de David Morel sur Placéco >
Pourquoi faut-il utiliser l'IA pour se défendre à l'ère de l'IA ?
L'intelligence artificielle a changé l'équilibre entre attaquants et défenseurs. Un attaquant n'a plus besoin de coder lui-même : il peut instruire un modèle pour concevoir, adapter et lancer une attaque. Les bots automatisent la recherche de services exposés et testent en continu les failles qui viennent d'être publiées, à toute heure, sans fatigue.
Dans sa tribune publiée dans l'Observatoire de la filière de confiance numérique 2026 de l'ACN, Florian Bombard, président d'Activ Security, rappelait que le trafic des bots IA a bondi de 300 % depuis juillet 2024 et que les attaques DDoS progressent de 94 %, tandis que les cybercriminels ciblent massivement les API et les LLM. Face à cette menace augmentée, une défense uniquement manuelle ne peut plus suivre le rythme : il faut cartographier et réduire sa surface d'attaque, et s'appuyer sur l'analyse comportementale pour protéger ses services numériques.
Un exemple concret : les failles critiques PHP d'octobre 2026
Le 21 octobre 2026, PHP a publié un avis de sécurité sur deux failles graves, CVE-2026-109618 et CVE-2026-109619, chacune notée 9,2 en CVSS v4.0. Selon l'avis officiel, elles permettent à un attaquant non authentifié d'exécuter du code à distance sur un serveur qui traite des requêtes web avec PHP (PHP-FPM, mod_php, php-cgi, FrankenPHP, LiteSpeed). Le CERT-FR a relayé l'information dans l'alerte CERTFR-2026-ALE-014.
Le correctif existe, mais son application prend du temps : inventaire des serveurs, tests, mise en production, et versions anciennes qui ne reçoivent plus de mises à jour. Pendant cette fenêtre, les serveurs exposés restent vulnérables, et les attaquants automatisés n'attendent pas.
C'est là que l'IA côté défense change la donne. Le jour même de la publication, le WAF d'Activ Security, basé sur le moteur ASE (Advanced Security Engine), a reçu une règle de protection dédiée (3000991 v1) pour détecter et atténuer les tentatives d'exploitation. La mise à jour s'est appliquée automatiquement à toutes les applications protégées, sans intervention des clients et sans impact sur le fonctionnement des applications. Retrouvez le détail de cette alerte sur notre site.
La défense la plus efficace reste l'application rapide des correctifs de l'éditeur. La protection en temps réel permet de tenir pendant que les équipes les déploient.
Activ Security, la nouvelle marque de v6Protect
Depuis le 21 octobre 2026, v6Protect devient Activ Security. L'entreprise, ses équipes, son savoir-faire et son engagement restent les mêmes. La structure juridique reste v6Protect SAS. Activ Security est une solution française, labellisée France Cybersecurity et Cybersecurity Made in Europe.
La plateforme est reconnue par ses pairs : Activ Security est référencée pour la quatrième année dans la catégorie Application Security du radar 2026 de Wavestone et BPI France, et son président siège au conseil d'administration de l'ACN.
Que fait Activ Security ?
Activ Security propose une plateforme unifiée de cybersécurité applicative qui réunit détection et protection :
- La détection : l'EASM (External Attack Surface Management) cartographie ce que votre organisation expose sur internet. Le scanner de vulnérabilités, basé sur l'OWASP Top 10, repère ce qui est réellement faillible. Une analyse flash automatique chaque nuit signale les nouvelles CVE détectées sur votre surface exposée.
- La priorisation : les nouvelles CVE sont corrélées avec les données EPSS et CISA KEV pour concentrer les efforts sur les risques réellement exploitables.
- La protection : le WAF/WAAP filtre le trafic et neutralise les attaques web en temps réel, avec des règles mises à jour automatiquement.
Voir, comprendre, agir : une seule plateforme, une seule vision de votre exposition, et une réponse immédiate.
Contrer l'IA avec l'IA : ce que cela change concrètement
Activ Security applique la logique des attaquants côté défense : observer son organisation comme le ferait un attaquant, tester ses applications pour trouver les failles avant lui, puis bloquer les attaques en temps réel pendant que les corrections sont appliquées. C'est cette approche, qui mime l'attaque pour mieux anticiper la défense, que Placéco met en avant dans son article.
Questions fréquentes
Qu'est-ce qu'Activ Security ?
Activ Security est une plateforme française de cybersécurité applicative qui combine EASM, scanner de vulnérabilités et WAF/WAAP.
Activ Security est-elle la même entreprise que v6Protect ?
Oui. Activ Security est la nouvelle marque de v6Protect, effective depuis le 21 octobre 2026. La structure juridique reste v6Protect SAS.
Que signifie « contrer l'IA avec l'IA » en cybersécurité ?
Les attaquants utilisent l'IA pour automatiser et adapter leurs attaques. Contrer l'IA avec l'IA consiste à utiliser l'automatisation et l'intelligence artificielle côté défense : simuler le point de vue de l'attaquant, détecter les failles en continu et bloquer les attaques en temps réel.
Qu'est-ce que l'EASM ?
L'EASM (External Attack Surface Management) est la découverte et la surveillance continue de tout ce qu'une organisation expose sur internet : domaines, sous-domaines, adresses IP et services ouverts.
Quelle différence entre un scanner de vulnérabilités et un WAF ?
Le scanner de vulnérabilités détecte les failles d'une application. Le WAF protège cette application des attaques en filtrant le trafic. L'un trouve, l'autre protège.
Qui a écrit l'article de Placéco ?
L'article est signé du journaliste David Morel.
▪️Envie de voir la plateforme en action ? Réserver une démonstration >
À lire aussi
Failles critiques PHP : la protection WAF déployée
CBC 2026 aux côtés du Campus Cyber