

Votre scanner de vulnérabilités vient de remonter 847 alertes. 312 sont estampillées "Critique" ou "Élevé". Votre équipe a la capacité d'en traiter 20 cette semaine. Par où commencer ?
Si votre réponse est "par celles avec le score CVSS le plus élevé", vous confondez priorisation et classification. Du moins, c'est ce que nous fait comprendre la CISA.
Le 10 juin 2026, la CISA (Cybersecurity and Infrastructure Security Agency, l'agence fédérale américaine de cybersécurité) a publié la Binding Operational Directive 26-04 : une directive contraignante qui s'impose à l'ensemble des agences civiles fédérales américaines. Pour la première fois, un gouvernement retire le score CVSS comme base de décision pour prioriser les vulnérabilités à corriger. Ce n'est pas un détail technique, c'est un signal pour l'ensemble du secteur.
Le CVSS (Common Vulnerability Scoring System) attribue à chaque vulnérabilité un score de 0 à 10. Simple, universel, et adopté partout. Pendant des années, c'était suffisant.
Le problème fondamental est là : les scores CVSS ne reflètent pas l'exploitabilité réelle ni l'impact spécifique sur votre environnement. Une vulnérabilité notée Critique peut présenter un risque minimal si le composant concerné fonctionne dans un segment réseau isolé. À l'inverse, une vulnérabilité de gravité moyenne dans une application exposée à internet peut représenter votre risque le plus urgent.
Un exemple réel illustre parfaitement ce décalage. La CVE-2025-13956 est une faille d'autorisation manquante dans LearnPress, un plugin WordPress. Score CVSS : 5.3, classée "Moyenne". Avec une logique CVSS pure, elle reste indéfiniment dans le backlog derrière des dizaines de vulnérabilités théoriquement plus graves. Pourtant, publiée en mars 2025, elle est restée silencieuse plus d'un an avant qu'une exploitation active soit détectée en avril 2026, avec 168 IP attaquantes identifiées et un ciblage orienté prise de contrôle totale. Un score CVSS de 5.3, mais un risque réel de niveau critique pour toute organisation exposée.
Un CVSS 9.8 sur un produit de niche sans outillage attaquant disponible est potentiellement moins urgent qu'un CVSS 7.5 sur un appareil de périmètre largement déployé et déjà massivement exploité.
Ce décalage était tolérable tant que les volumes restaient gérables. Mais ce n'est plus le cas. Plus de la moitié des CVE publiées affichent un score qualifié d'Élevé ou Critique. Si tout est critique, rien ne l'est. Et pendant ce temps, seulement 26 % des vulnérabilités du catalogue KEV ont été entièrement remédiées en 2025, contre 38 % l'année précédente.
Les équipes s'épuisent à courir après des scores élevés pendant que les vraies menaces avancent.
La BOD 26-04 remplace et révoque deux directives précédentes : la BOD 19-02 sur la remédiation des systèmes accessibles depuis internet, et la BOD 22-01 sur les vulnérabilités connues et exploitées. Les agences fédérales n'ont désormais plus l'obligation d'utiliser le CVSS pour prioriser leurs vulnérabilités.
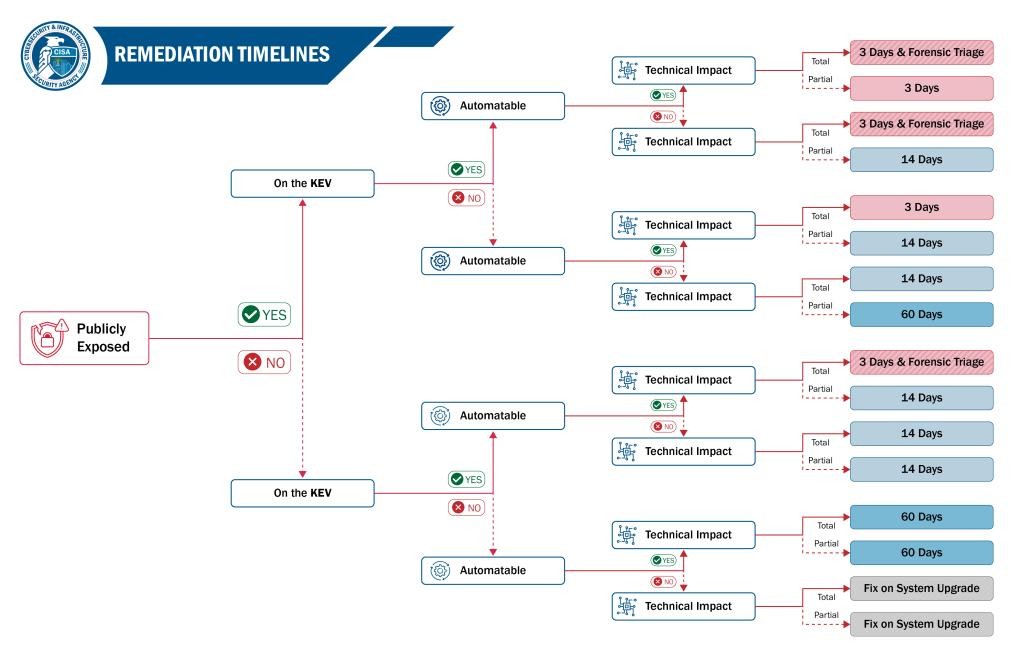
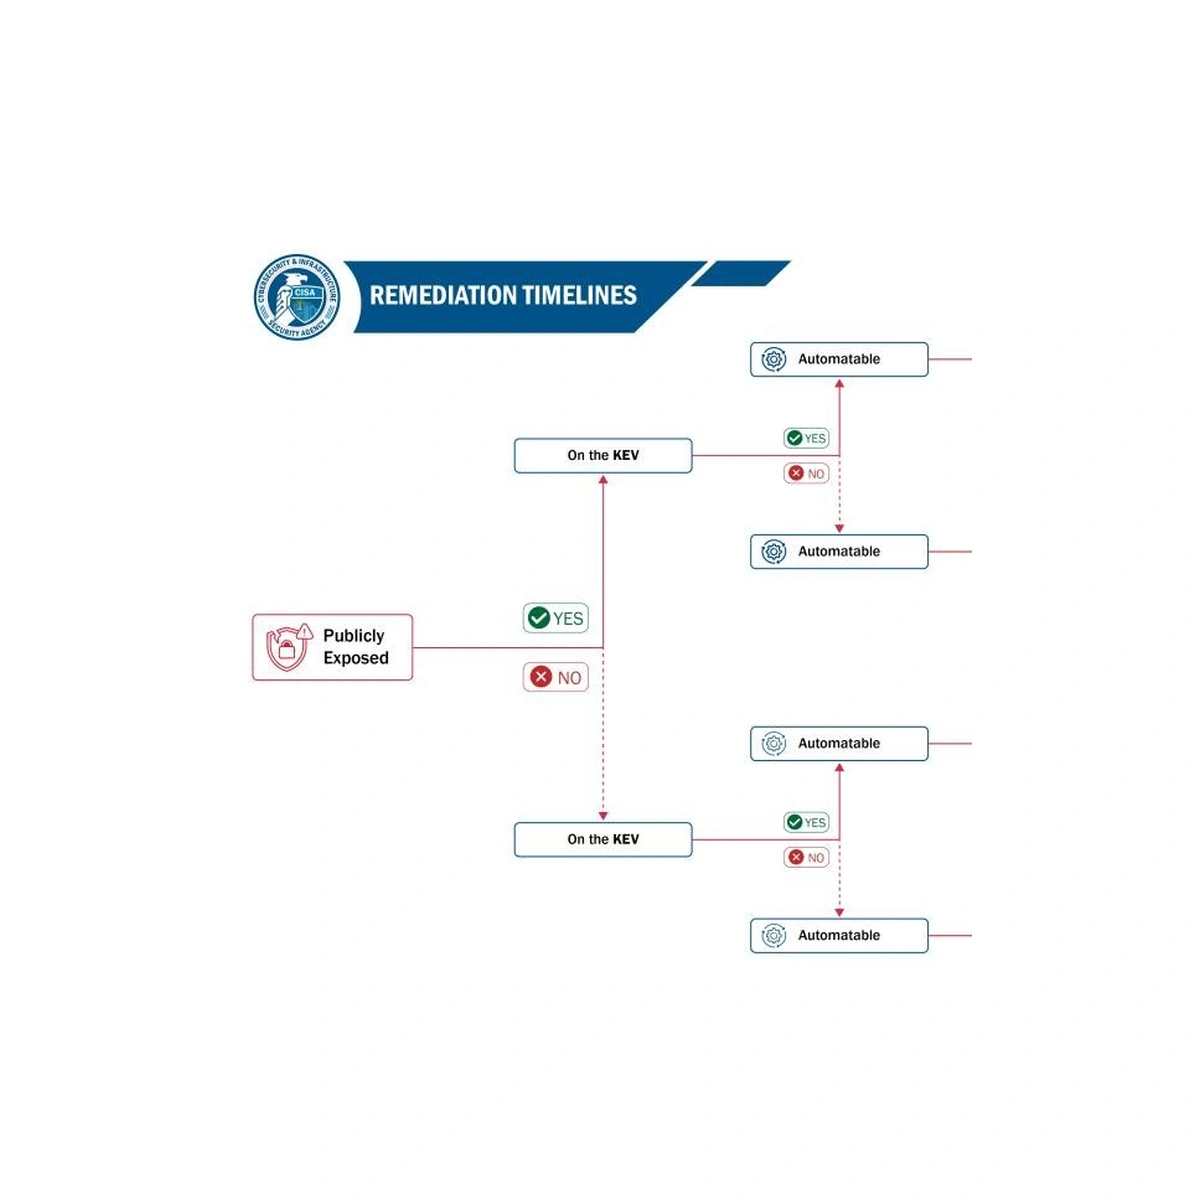
À la place, quatre variables déterminent l'urgence de remédiation :
La combinaison de ces quatre variables détermine le délai obligatoire pour corriger la vulnérabilité :
Le dernier palier est aussi important que le premier : une vulnérabilité sans exposition, sans exploitation confirmée et sans impact total peut légitimement attendre le prochain cycle de mise à jour. Patcher moins, mais mieux, c'est désormais une doctrine officielle.
La BOD 26-04 est formellement contraignante pour les seules agences fédérales civiles américaines. Mais son impact dépasse largement ce périmètre.
La précédente directive majeure de la CISA, la BOD 22-01, avait créé le catalogue KEV et était devenue un standard de facto dans le secteur privé mondial, adopté par des équipes de sécurité, des auditeurs. La BOD 26-04 est son successeur direct.
Pour une organisation française, trois implications concrètes :
Trois changements de posture s'imposent, indépendamment de votre réglementation applicable.
Savez-vous exactement quels actifs vous exposez en ce moment ? C'est la question que la BOD 26-04 vous pose en premier, et la plus difficile pour la majorité des organisations.
Notre module EASM cartographie en continu l'ensemble de vos services exposés sur internet. Chaque sous-domaine, port et technologie est détecté automatiquement, actualisé en temps réel. Quand un actif passe de l'interne à l'exposé, vous le savez immédiatement, la réponse à la première variable du modèle BOD 26-04.
Sur la priorisation, Activ Security croise chaque vulnérabilité avec les trois signaux que la directive formalise : CVSS pour la sévérité de base, EPSS pour la probabilité d'exploitation dans les 30 prochains jours, et KEV pour l'exploitation active confirmée. Ce croisement produit une liste d'actions priorisées selon le risque réel.
Et pendant que vos équipes traitent ces priorités, notre WAF protège vos applications en temps réel, sans attendre le prochain patch 🛡️
Explorez nos guides et analyses sur les menaces actuelles.