Votre prochaine vulnérabilité est en ligne.
Activ Security simule de vraies attaques sur vos applications, sans accès au code source, puis confirme chaque faille par une preuve. Dans une logique de CI/CD, rejouez le test à chaque déploiement.
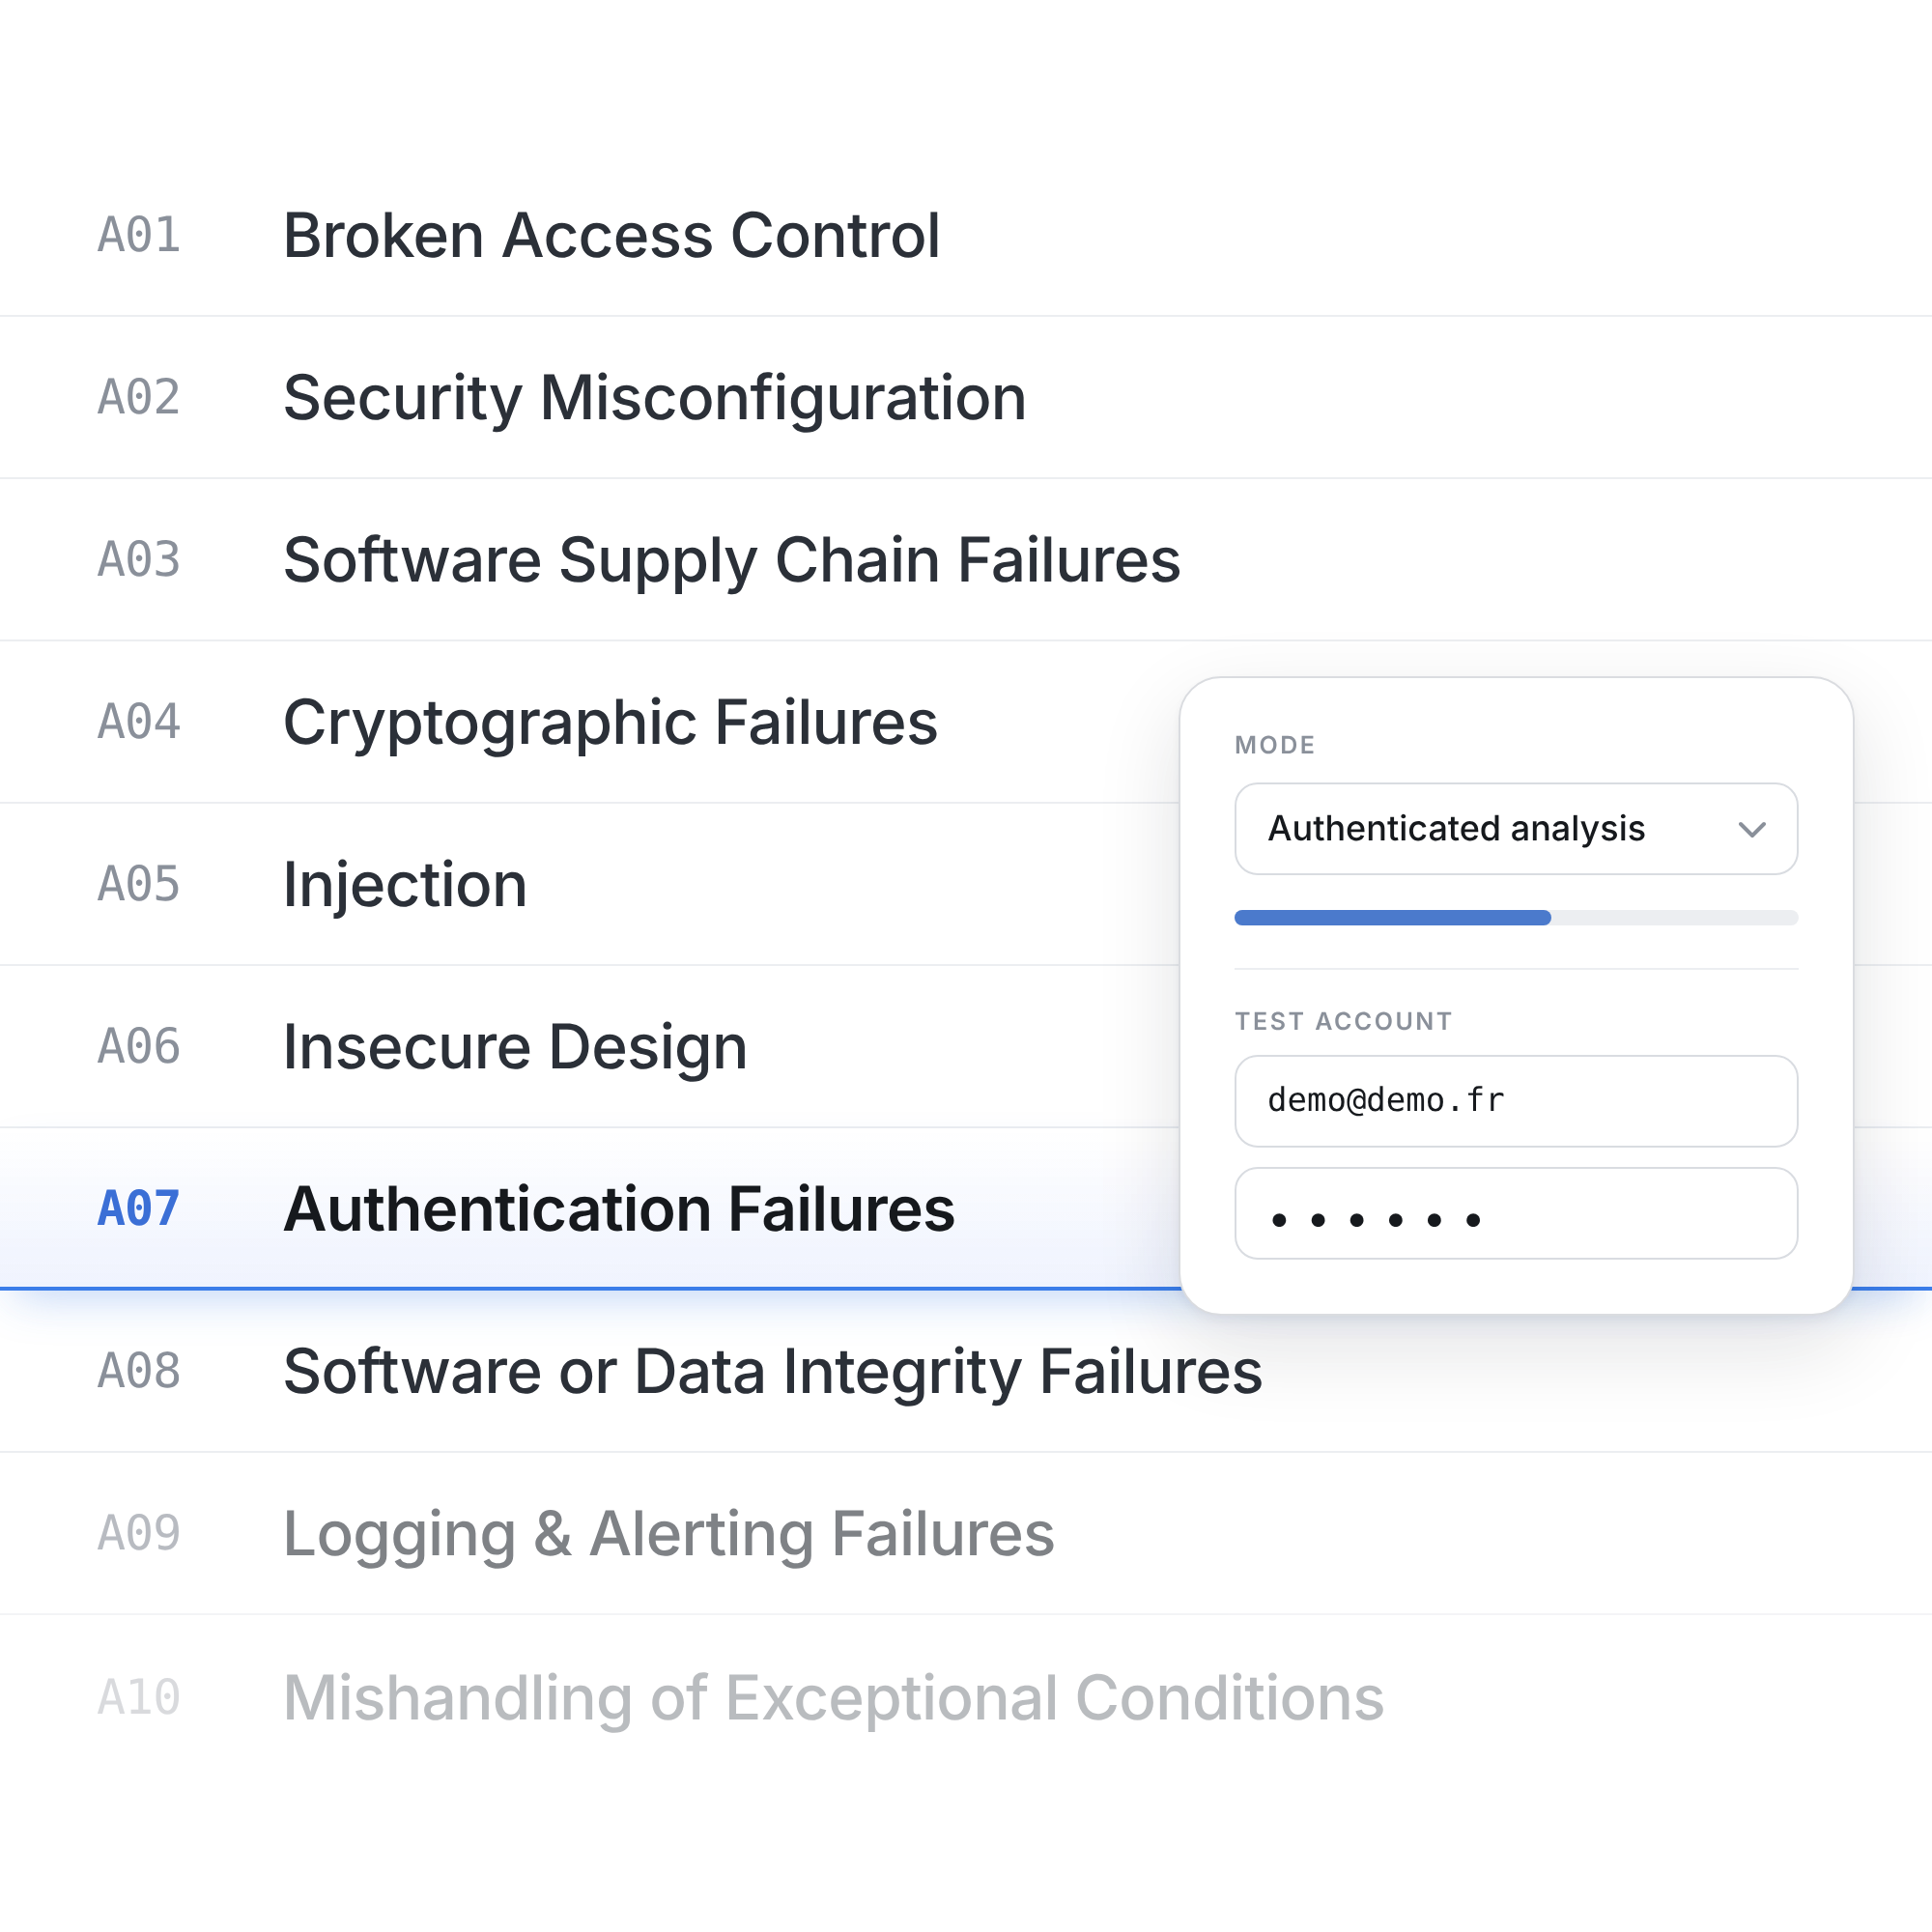
Trouvez votre prochaine vulnérabilité.

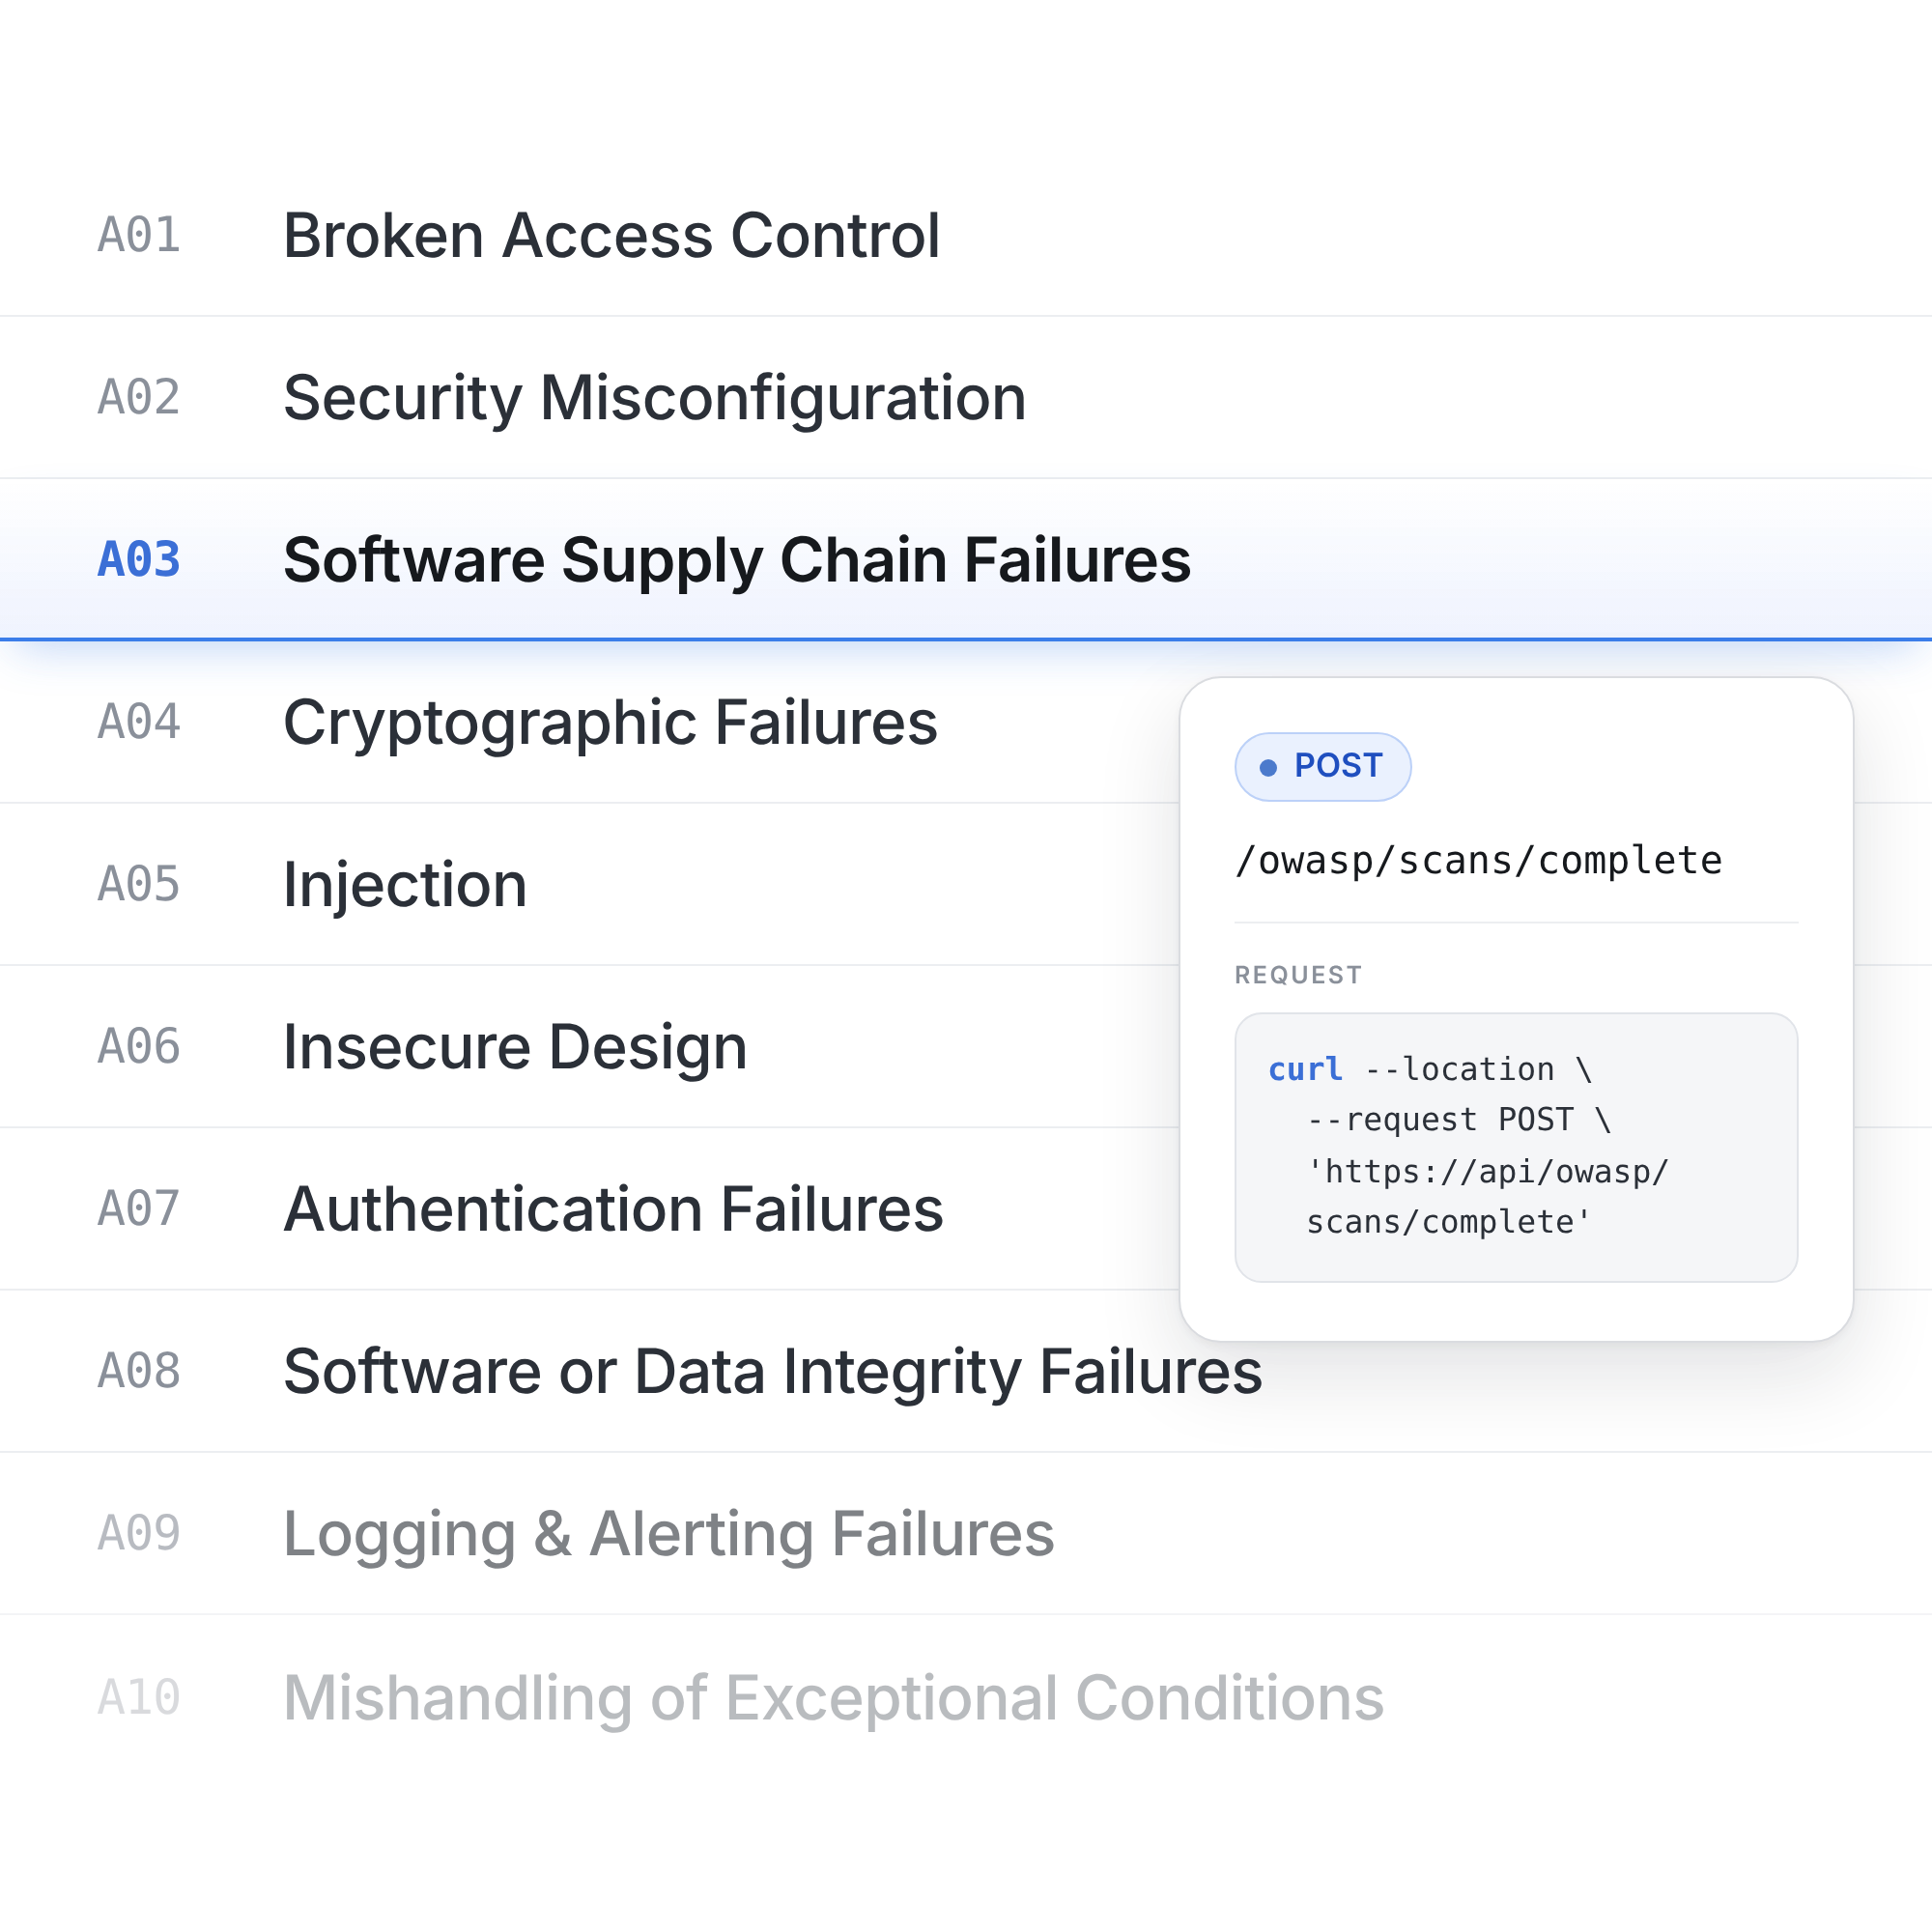
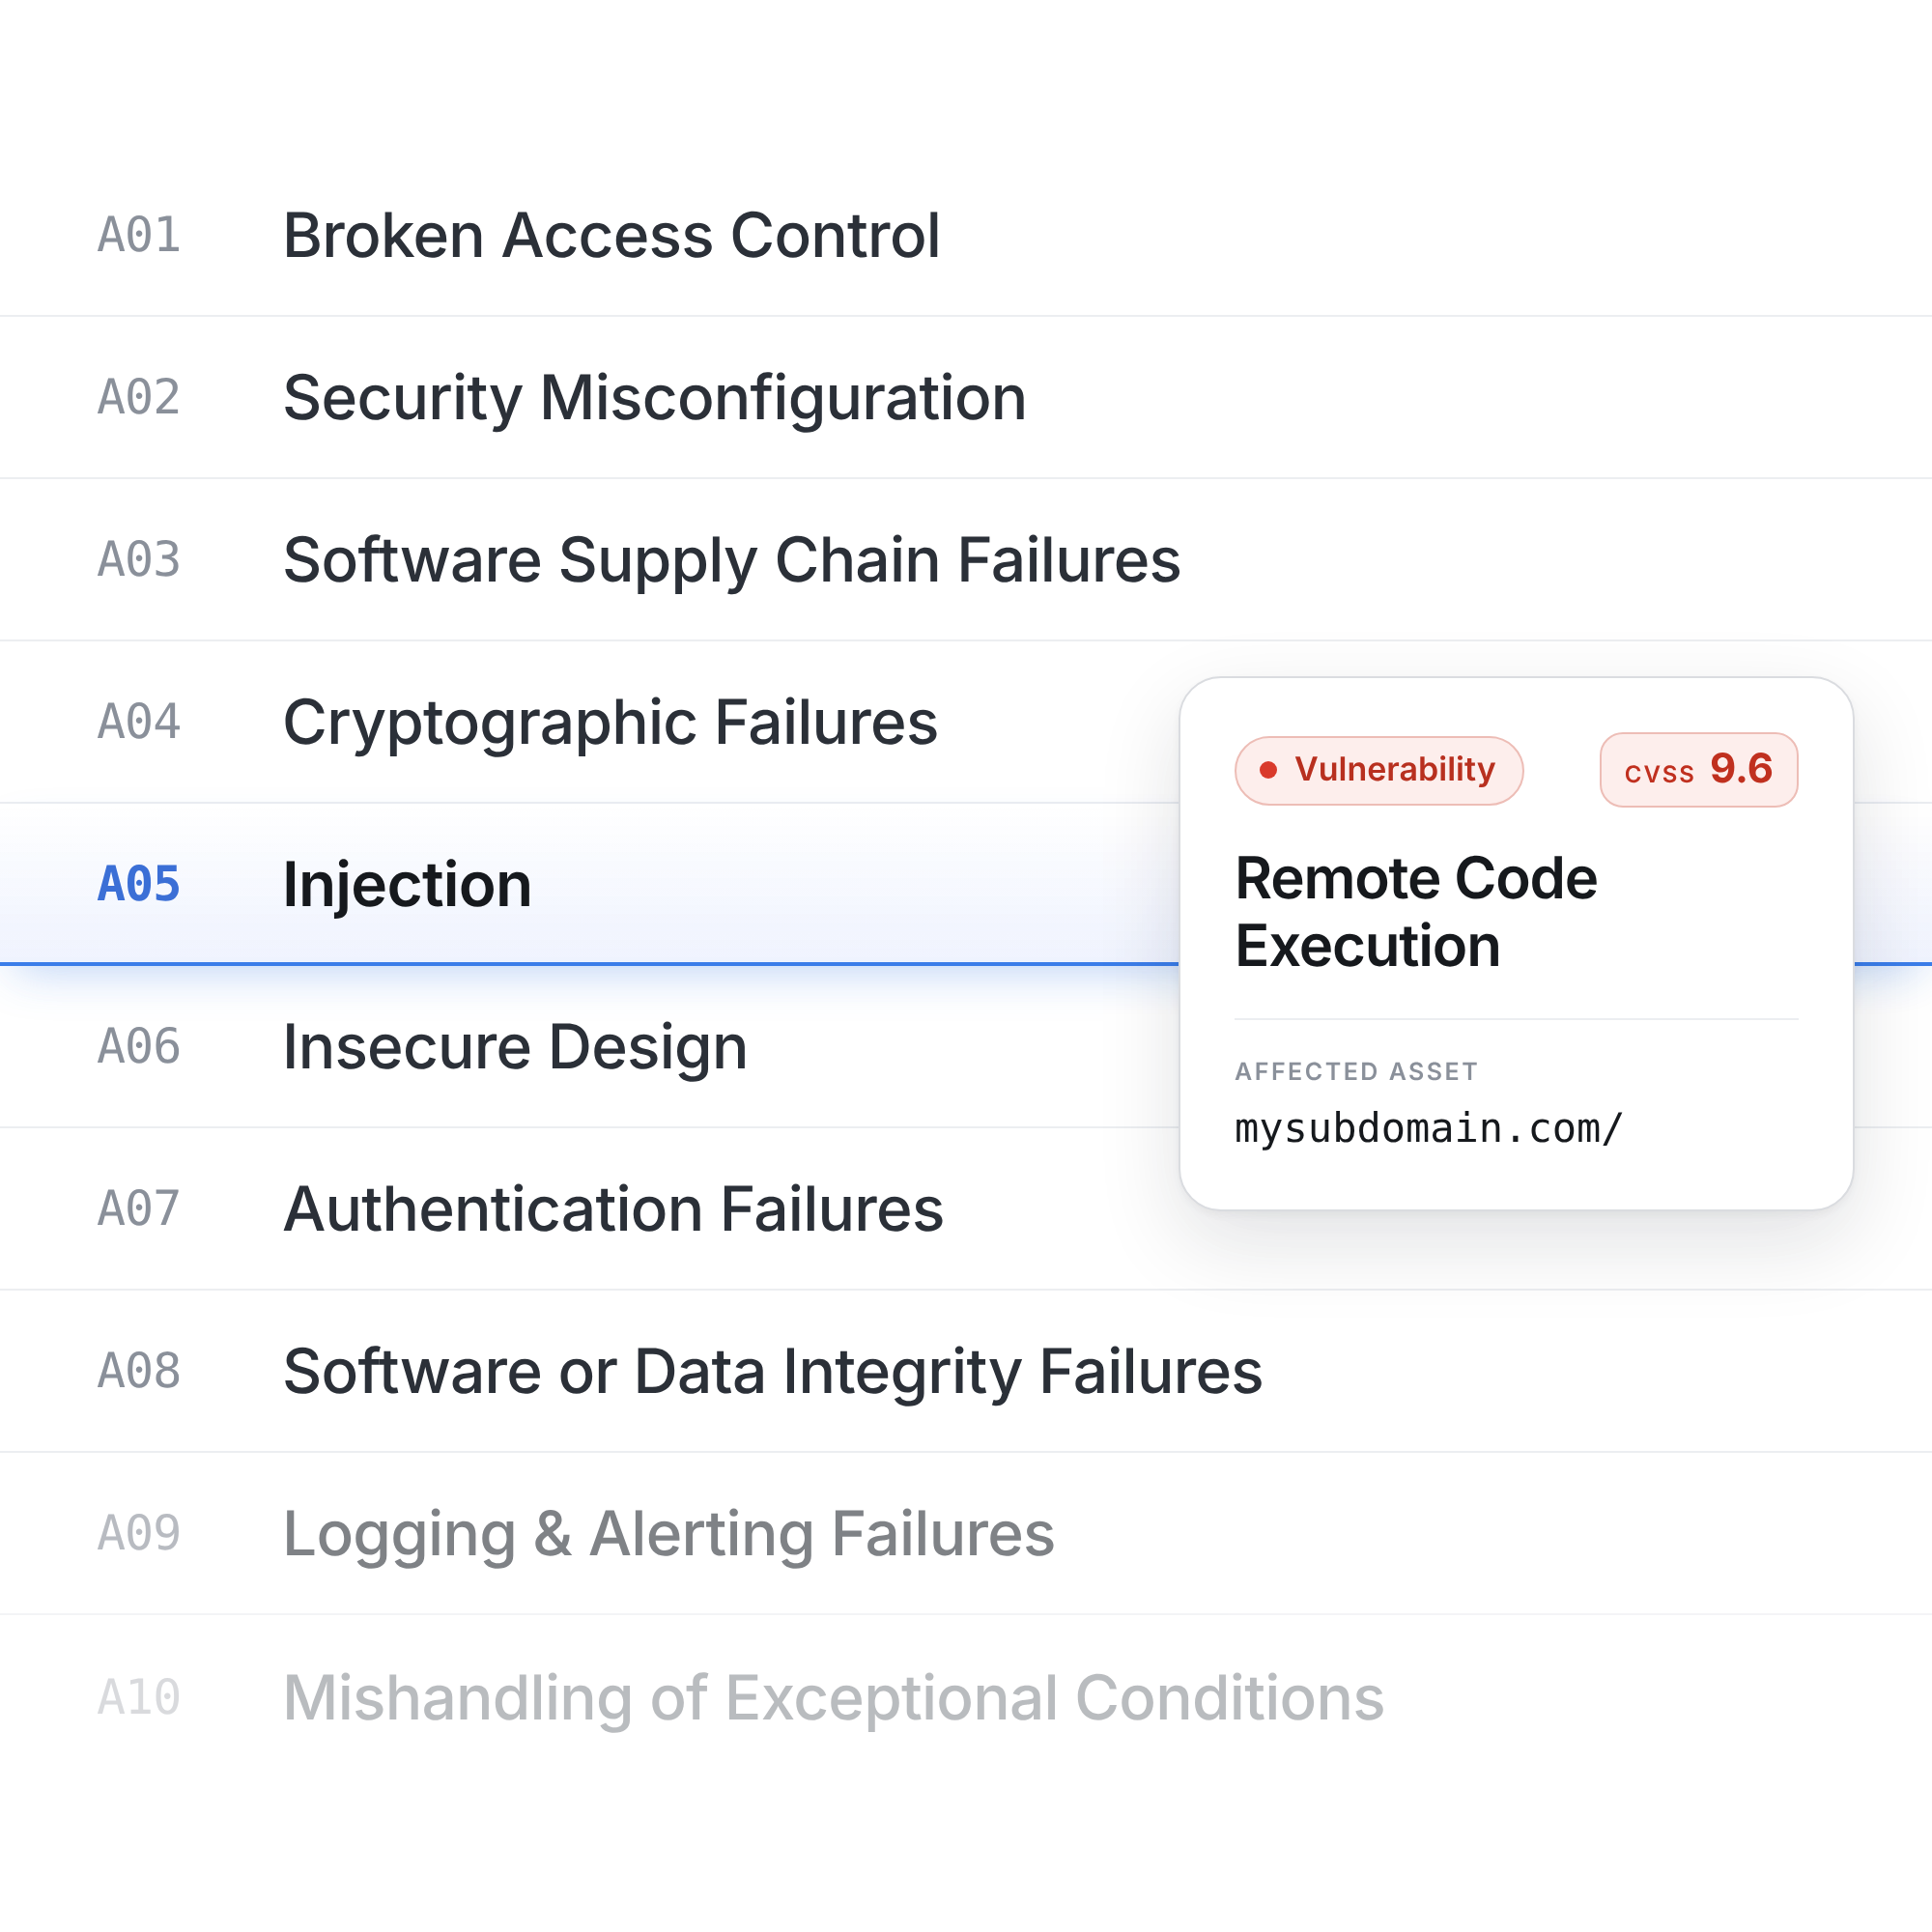
Couverture OWASP Top 10.
Sans accès au code source.
Dépasser l'authentification.
Ce que ça change pour vous.
Une analyse dynamique teste votre application en fonctionnement, comme le ferait un attaquant : en lui envoyant de vraies requêtes et en observant ses réponses.
Elle peut se faire depuis l’extérieur, sans compte ni accès au code source, ou en mode authentifié, avec un compte de test, pour atteindre les zones que vos utilisateurs voient une fois connectés.
Simulation de multiples vecteurs d'attaque.
Des scénarios d'attaque couvrant l'OWASP Top 10 sont rejoués sur chaque point d'entrée identifié : injections (SQL, NoSQL, LDAP, XPath), Cross-Site Scripting, Server-Side Request Forgery, broken access control, mauvaises configurations de sécurité…
Confirmation par preuve d'exploitation.
Chaque vulnérabilité détectée est validée par une preuve concrète d'exploitabilité. Vous ne recevez que des findings réels, documentés avec la requête exacte, la réponse du serveur et l'impact démontré.
Sécurité et vérification post-remédiation.
Une fois vos corrections déployées, rejouez automatiquement les tests concernés pour confirmer la résolution effective de chaque risque. Votre cycle sécurité est bouclé, avec preuve à l'appui pour vos audits.
Les éditeurs de logiciels font évoluer leurs applications en permanence. Notre solution assure une visibilité continue sur leur surface d'exposition, sans jamais ralentir leurs cycles de déploiement.
Les plateformes audiovisuelles sont exposées et sujettes à une forte audience. Nous assurons leur protection contre les attaques, à tout moment.
Les acteurs de la finance et de la comptabilité manipulent des données sensibles soumises à des exigences de conformité strictes. Nous leur garantissons une protection sans faille exposée, alignée sur ces impératifs réglementaires.
Les infrastructures numériques du secteur de l'énergie sont critiques pour la continuité d'activité. Nous y sécurisons les services exposés, là où la moindre faille peut avoir des conséquences bien au-delà du digital.
Votre prochaine vulnérabilité est là.

Une question ?
Retrouvez les réponses aux questions les plus courantes sur le DAST et les tests de sécurité de vos applications.
Pourquoi simuler des attaques réelles ?
Le DAST (Dynamic Application Security Testing) teste vos applications en conditions réelles depuis l'extérieur, exactement comme le ferait un attaquant. Le moteur reproduit automatiquement des centaines de scénarios d'attaque, injections SQL, XSS, SSRF, IDOR, broken access control, pour détecter les vulnérabilités exploitables avant qu'elles ne soient weaponisées.
Pourquoi utiliser un DAST ?
Contrairement aux outils SAST qui nécessitent un accès au code, le DAST opère en boîte noire ou grise sur vos environnements exposés : production, staging, ou preprod. Il s'intègre nativement dans vos pipelines CI/CD pour tester chaque déploiement automatiquement. Les résultats sont disponibles immédiatement, accompagnés de la preuve d'exploitation et de la recommandation de correction.