WAF & API Protection

Bloquez les attaques web grâce à l'IA.

Analysez chaque requête en temps réel, bloquez les menaces avant qu'elles n'atteignent votre serveur. Le Web Application and API Protection est votre première ligne de défense contre les cyberattaques dès son activation.
Protéger mon application

Une protection en temps réel de vos applications.

Le WAAP analyse chaque requête entrante en temps réel grâce à l'IA : géolocalisation, réputation IP, historique comportemental, signatures d'attaques et Cyber Threat Intelligence.

Cette approche multicouche détecte aussi bien les menaces connues que les attaques zero-day, en autonomie et avec un taux de faux positifs minimal.
+300 %
d'augmentation des attaques XSS depuis l'année dernière.
+ 1 700
types de bots référencés par catégorie et filtrés quotidiennement
Protection temps réel
L'IA bloque instantanément toute activité malveillante sur votre site.

Une IA aussi fiable que puissante.

La qualité d'une intelligence artificielle est liée aux données sur lesquelles elle s'entraîne et aux protocoles qui garantissent ses résultats. Le cœur du moteur Adaptive Security Engine s'entraîne en permanence sur des milliards d'événements quotidiens, soit plus de 9 pétabits de données par jour.

IA, une architecture d'apprentissage automatique.

Le moteur ASE repose sur une architecture d'apprentissage automatique en cinq couches complémentaires. Cette séparation offre un avantage clé : localiser précisément les éléments responsables du déclenchement d'une alerte, et attribuer des probabilités d'attaque avec précision.

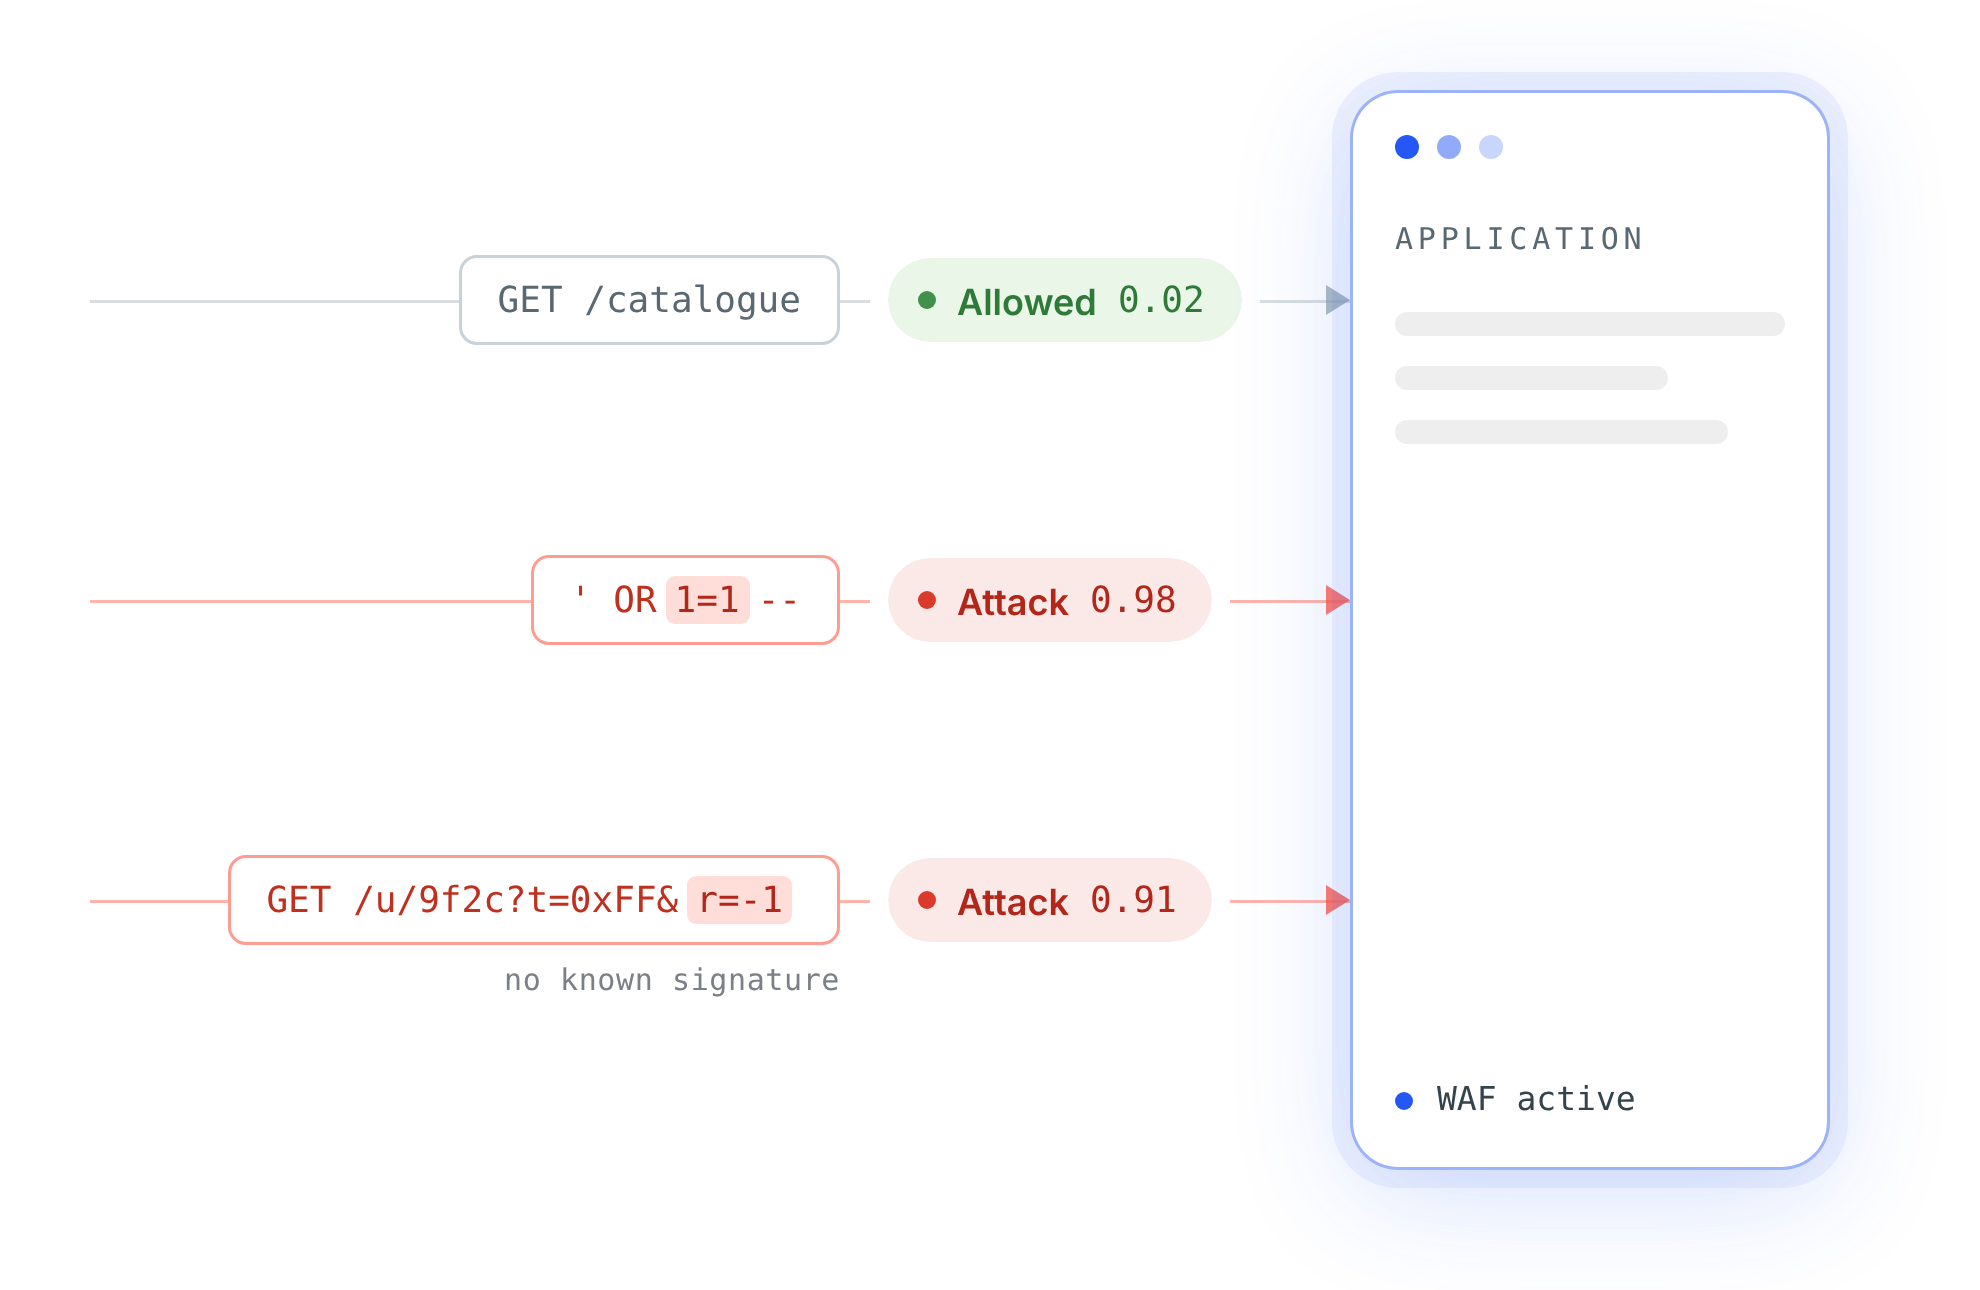
Le moteur identifie un comportement suspect même en l'absence de signature de référence.
En savoir plus
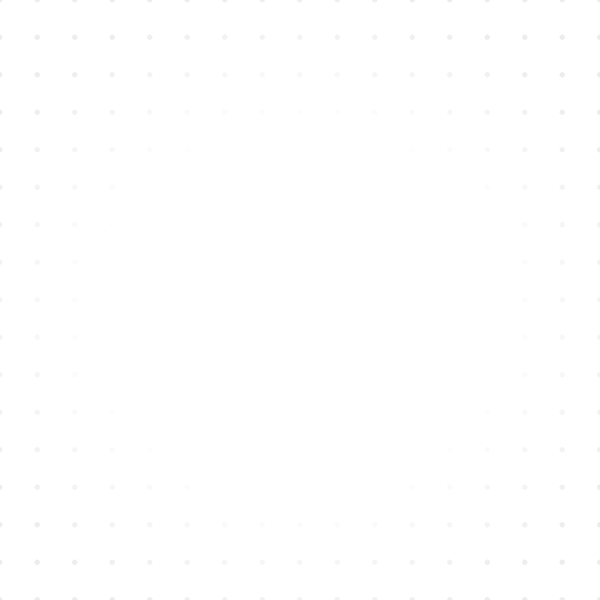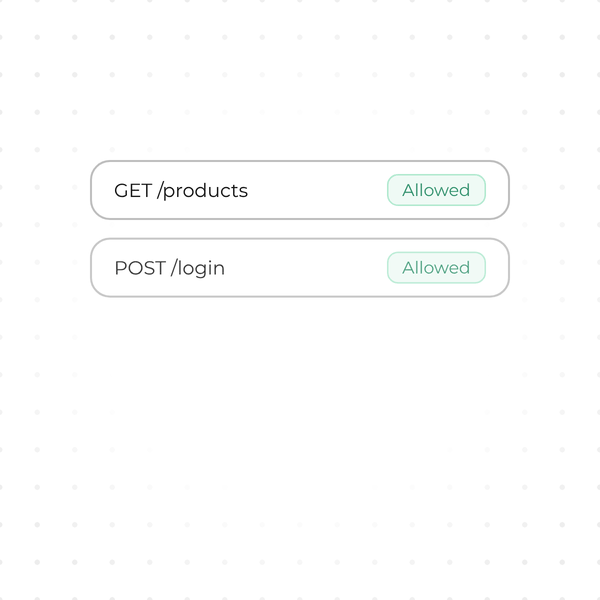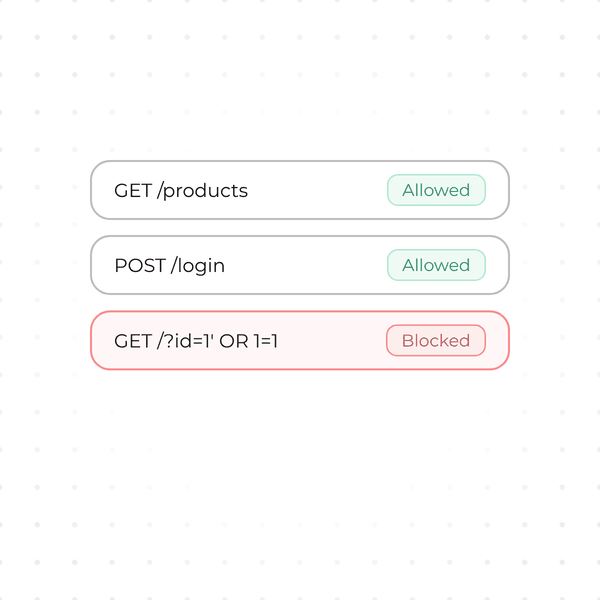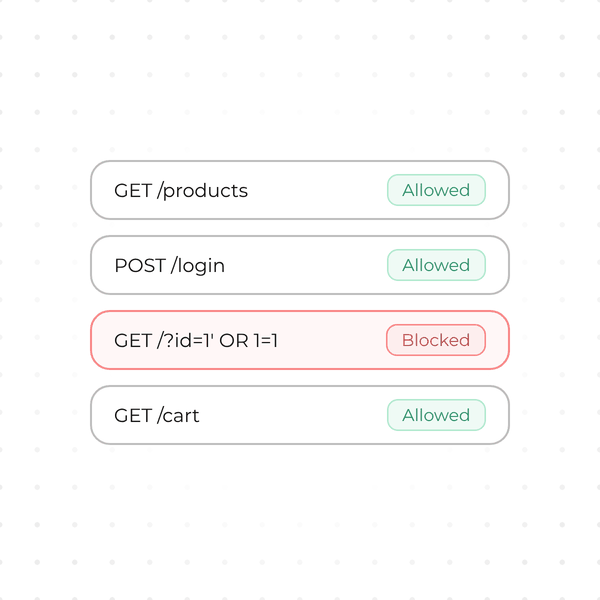
Requêtes analysées par l'IA du WAF : requête autorisée et attaques bloquées

Protection DDoS, continuité du trafic.

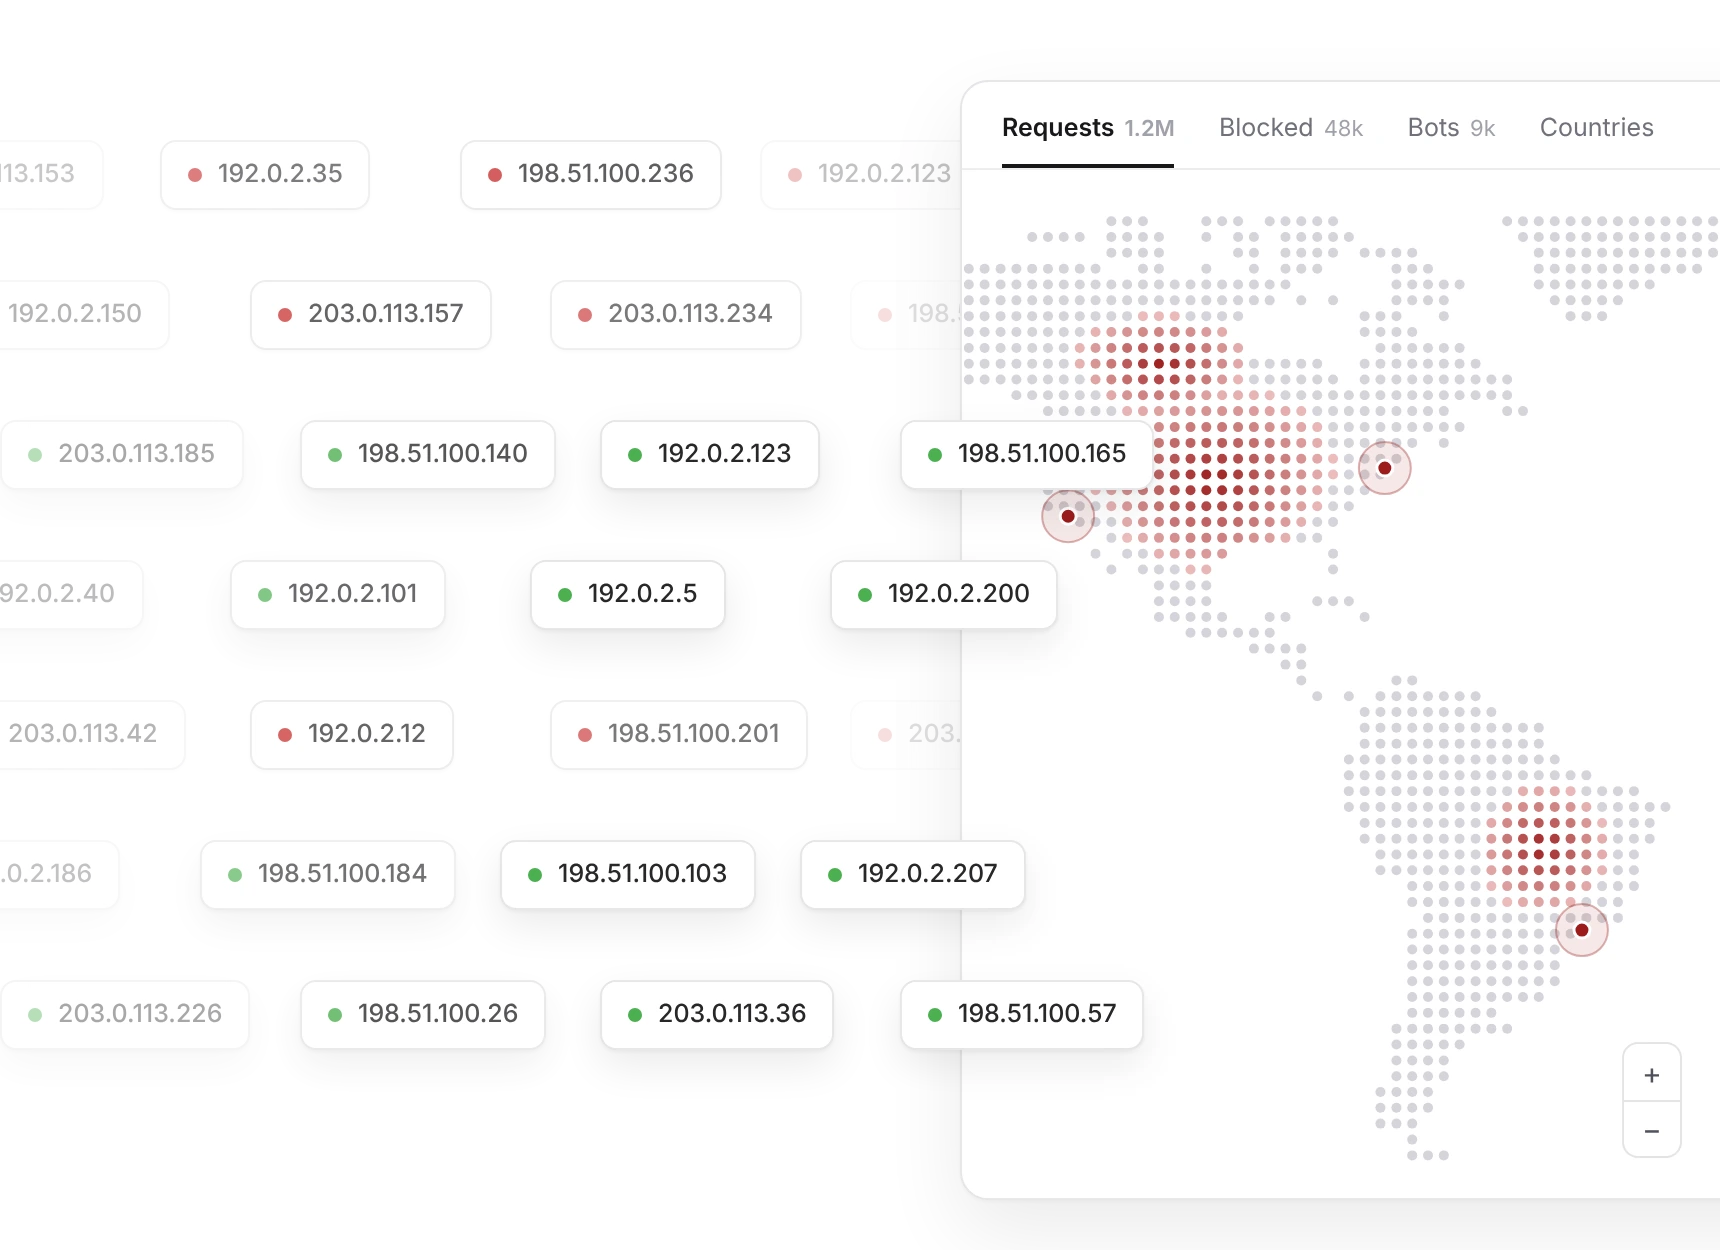
Le moteur de détection DDoS va au-delà du simple comptage de requêtes. Des algorithmes d'anomalie croisent simultanément plusieurs dimensions du trafic : fréquence, distribution temporelle, diversité des User-Agents, cohérence comportementale.

Chaque requête suspecte reçoit un score d'anomalie individuel. Les attaques sophistiquées qui imitent le comportement humain sont identifiées et neutralisées avant d'atteindre votre infrastructure.
En savoir plus
Carte mondiale des requêtes par adresse IP avec les zones d'origine d'une attaque DDoS

Visibilité des bots, filtrage adaptatif.

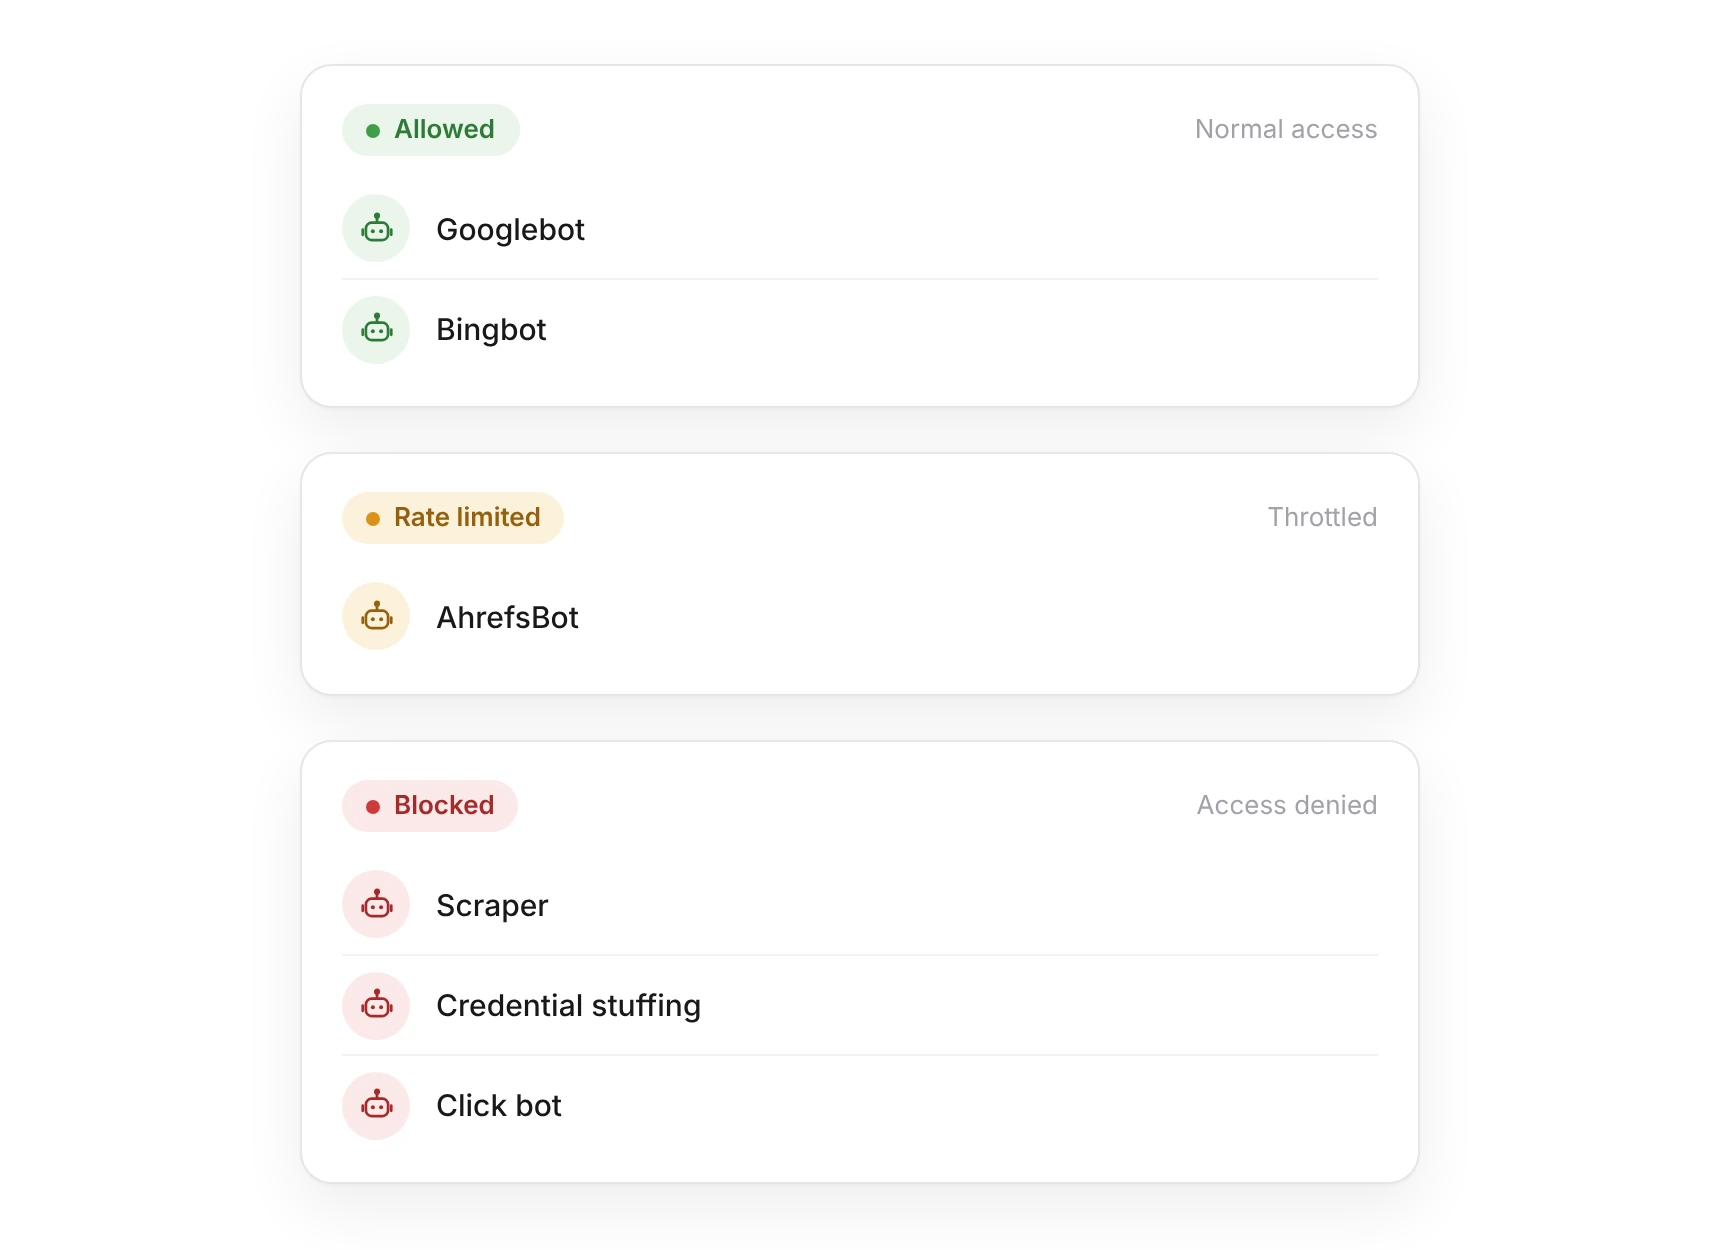
Vous distinguez avec précision les catégories de bots légitimes, des bots malveillants : scrapers, crawlers offensifs, bots de credential stuffing ou de fraude publicitaire. Chaque bot est classifié, scoré et traité en conséquence : autorisation, limitation de débit ou blocage immédiat.

Vous disposez d'une visibilité complète sur l'ensemble du trafic automatisé traversant votre application, en temps réel.
En savoir plus
Bots classés en autorisés, limités et bloqués

IP Réputation, bannissement instantané.

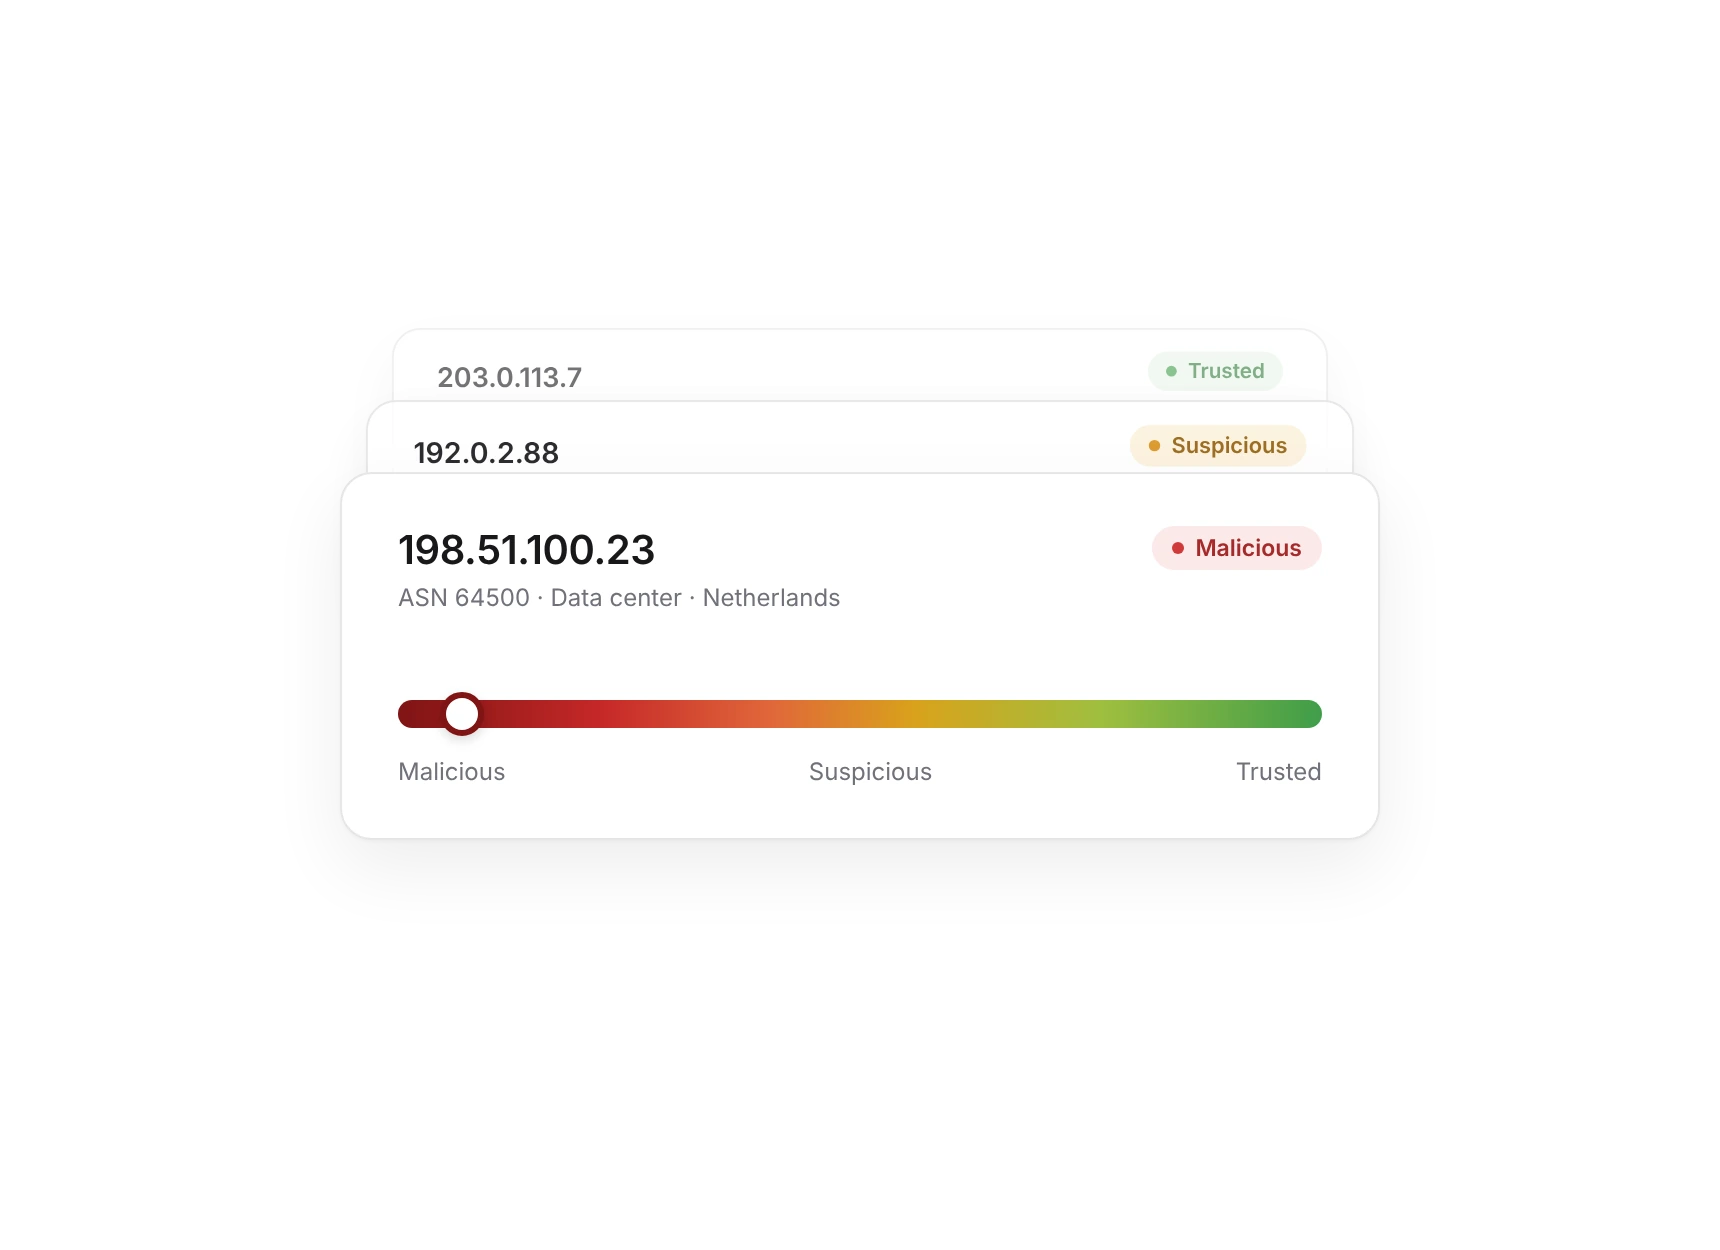
Avec une visibilité sur plus de 30 % du trafic web mondial, le moteur évalue en continu chaque adresse IP à partir de sources multiples : historique d'attaques, participation à des botnets, threat feeds internationaux et comportement observé en temps réel sur l'ensemble du réseau.

Avant même que l'IP formule sa première requête sur votre application, sa réputation est déjà établie, et la décision de filtrage, déjà prise.
En savoir plus
Score de réputation d'une adresse IP sur une échelle du rouge au vert

CDN, la sécurité inclut la rapidité.

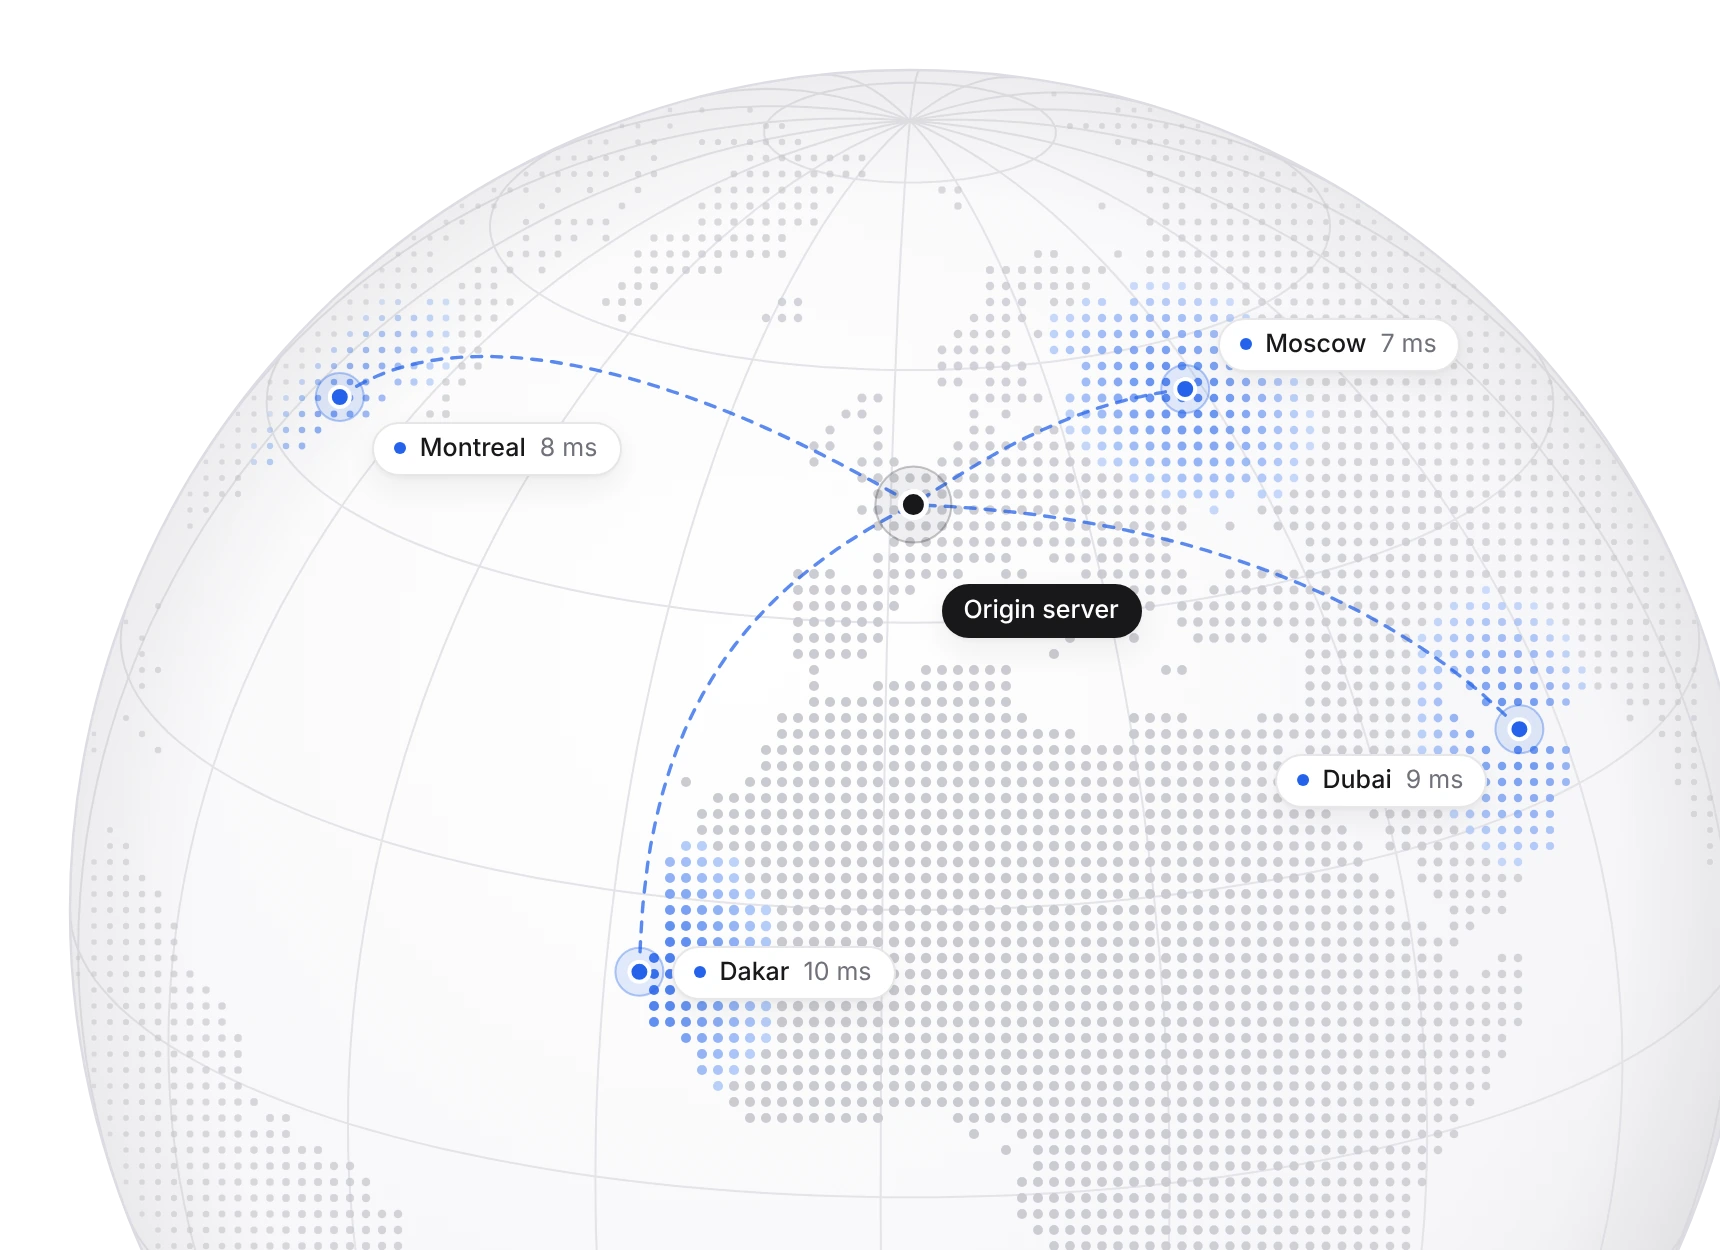
Le WAAP intègre nativement du CDN dans une architecture unifiée. Chaque requête est filtrée sur nos points de présence distribués, au plus près de l'utilisateur, avant d'être acheminée vers votre serveur.

Aucune latence liée à l'analyse de sécurité, des temps de chargement réduits, une expérience utilisateur améliorée et un signal positif pour votre référencement naturel.
En savoir plus
Globe montrant le réseau CDN entre le serveur d'origine et plusieurs villes
Web Application Firewall

Automatisez votre protection web.

Bénéficiez d'une protection web et API active en permanence et entièrement automatisée.

Le moteur analyse, filtre et bloque en quelques millisecondes, en améliorant l'expérience de vos utilisateurs légitimes.

Essayer gratuitement

Reconnaissance de patterns nuancés.

Au-delà des règles OWASP, l'IA construit automatiquement le modèle comportemental de vos utilisateurs légitimes. Toute déviation significative par rapport à ce modèle déclenche une analyse approfondie et un blocage si nécessaire.

Détection des attaques zero-day.

L'IA attribue un score de confiance à chaque requête en croisant de multiples signaux. Ce score détermine en temps réel : une distinction entre attaque réelle et comportement légitime.

Adaptation aux changements.

Chaque déploiement modifie votre application. Le moteur détecte automatiquement ces évolutions et recalibbre ses modèles sans intervention manuelle. Les scénarios de protection existants sont conservés et enrichis, jamais remplacés.

Apprentissage adaptatif.

Le WAF capitalise sur chaque tentative d'attaque détectée, sur votre périmètre comme sur l'ensemble de la base clients pour renforcer ses modèles de détection. Les nouvelles techniques d'attaque observées sont intégrées automatiquement.

Blocage accéléré.

L'analyse et la décision se faisant en quelques millisecondes par le WAF. Le moteur s'adapte automatiquement à chaque nouveau vecteur d'attaque observé à l'échelle mondiale. Blocage préventif des sources malveillantes connues, avant le déclenchement de toute attaque.

Chiffrement et certificat SSL.

Dès l'activation, vous bénéficiez d'un certificat SSL/TLS géré automatiquement. Une protection couvrant le chiffrement et la disponibilité de chaque échange entre vos utilisateurs et votre application.

Démarrer en 3 étapes.

La mise en protection est effective en quelques minutes. Elle repose sur une simple redirection DNS de type CNAME, sans modification de l'hébergeur, de l'infrastructure existante ou du code applicatif.
Étape 1

Redirection DNS.

Redirigez le trafic via un simple changement d'entrée DNS, sans aucune coupure.
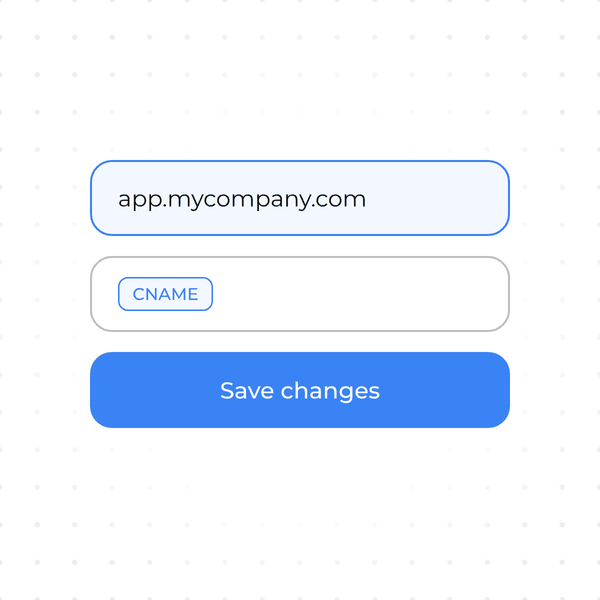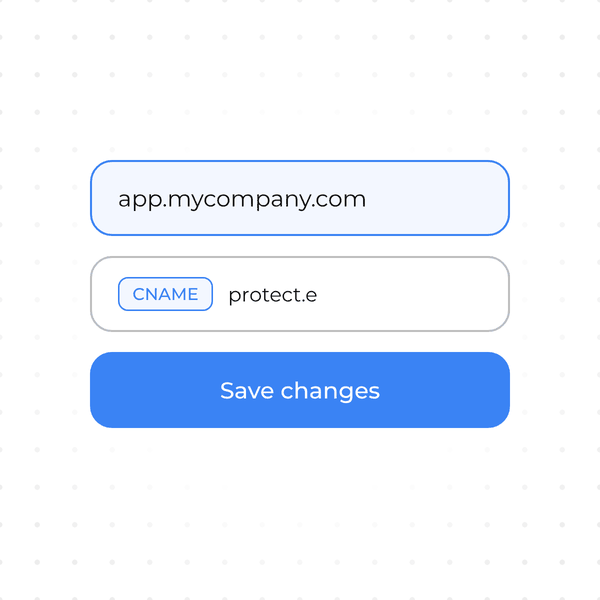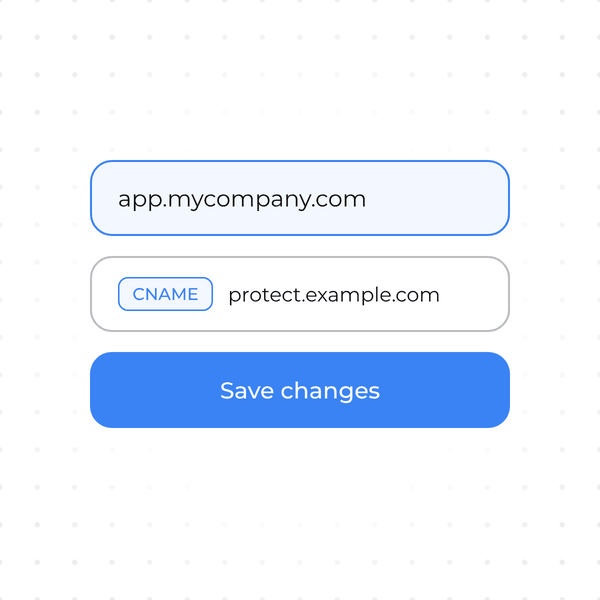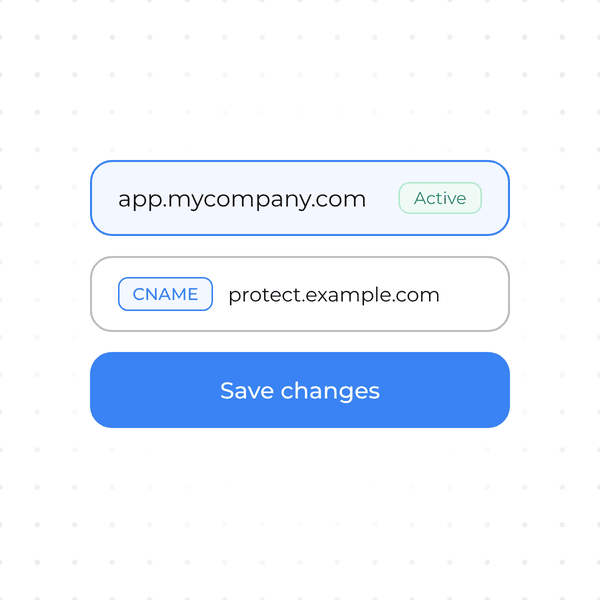
Saisie du nom de domaine de l'application et de l'enregistrement CNAME
Étape 2

Protection instantanée.

Chaque requête est désormais analysée en temps réel et est bloquée automatiquement.
Requête GET autorisée par le WAF
Étape 3

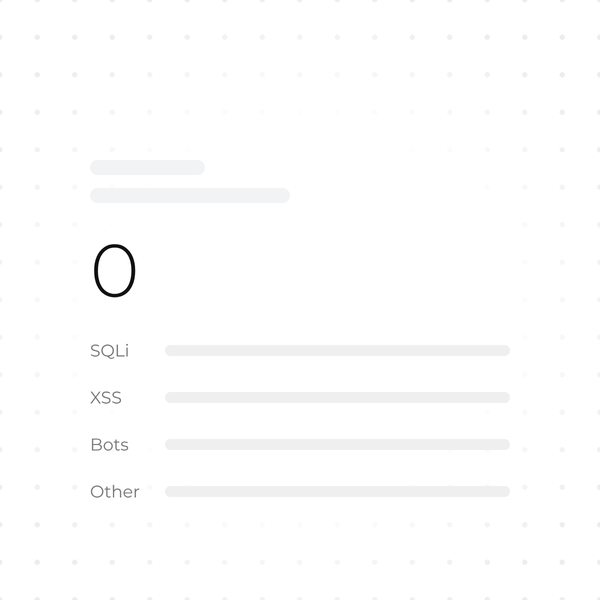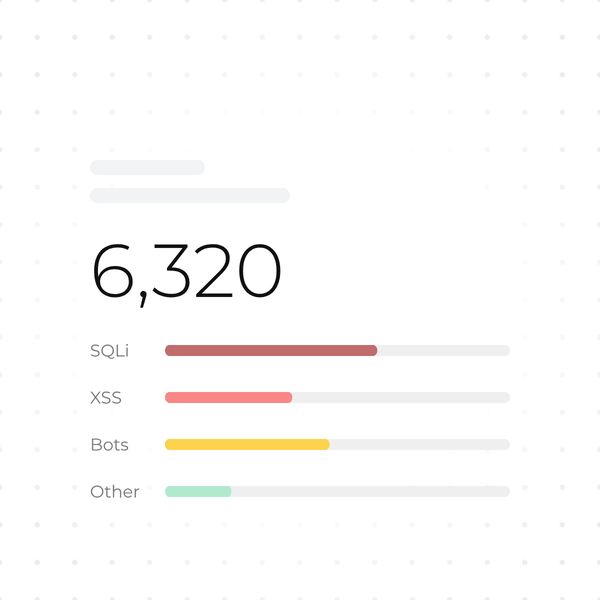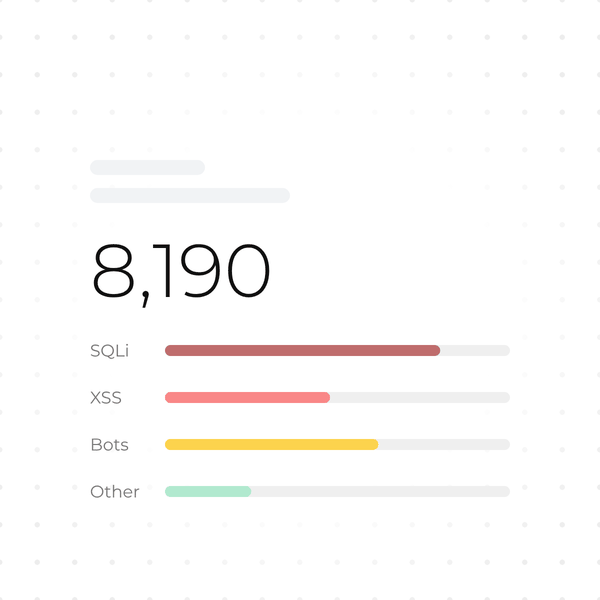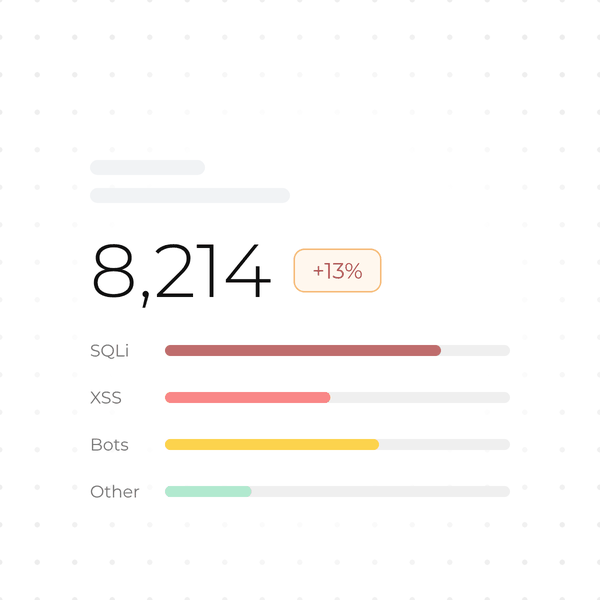
Supervision continue.

Accédez à votre trafic, vos requêtes bloquées, types d'attaques en temps réel.
Compteur d'attaques par type : SQLi, XSS, bots
WAAP

Votre service reste toujours disponible.

La vraie mesure d'un WAF n'est pas de bloquer les attaques, c'est de les bloquer sans que vos utilisateurs légitimes ne le remarquent.

Chaque requête est analysée en quelques millisecondes, les performances et l'expérience de vos utilisateurs sont conservées, même face aux attaques applicatives les plus sophistiquées.

Une question ?

Retrouvez les réponses aux questions les plus courantes sur le WAF et la protection des API.

Vous ne trouvez pas ce que vous cherchez ? Nos experts sont disponibles pour vous accompagner.

Qu'est-ce qu'un WAF et comment fonctionne-t-il ?

Un WAF (Web Application Firewall) est un système de protection qui analyse et filtre le trafic HTTP/HTTPS entre internet et vos applications web. Le WAAP d'Activ Security inspecte chaque requête en temps réel selon des critères multiples, réputation de l'émetteur, signatures d'attaques, comportement comportemental et bloque les requêtes malveillantes avant qu'elles n'atteignent votre serveur. Le tout en quelques millisecondes, sans impact sur l'expérience de vos utilisateurs légitimes.

Quelle est la différence entre un WAF et un WAAP ?

Le WAF (Web Application Firewall) protège principalement les applications web contre les attaques applicatives classiques (OWASP Top 10). Le WAAP (Web Application and API Protection) est l'évolution du WAF : il intègre en plus la protection des API, la mitigation DDoS applicative (couche 7), la gestion des bots et l'analyse comportementale par IA. Activ Security est une solution WAAP complète : elle couvre l'intégralité de votre surface web et API exposée dans un seul et même service.

Le WAAP d'Activ Security impacte-t-il les performances de mon site ?

Non. Le WAAP d'Activ Security est conçu pour une latence minimale, le filtrage de chaque requête s'effectue en moins de 5 millisecondes. Notre infrastructure est distribuée géographiquement pour traiter les requêtes au plus près de vos utilisateurs. La protection est transparente : vos visiteurs légitimes ne perçoivent aucune différence, qu'ils se connectent depuis la France ou depuis l'autre bout du monde.

Le WAAP d'Activ Security protège-t-il également mes API ?

Oui. le moteur d'Activ Security protège nativement vos endpoints API REST, GraphQL et WebSocket contre les injections, les contournements d'authentification (Broken Auth), les attaques par traversée d'objet (BOLA/IDOR), les abus de rate limiting et les expositions de données excessives. La protection API est incluse, sans configuration supplémentaire.

Comment le WAF gère-t-il les faux positifs ?

Activ Security intègre un mode apprentissage qui analyse votre trafic légitime pendant les premières heures d'activation pour calibrer les règles à votre contexte. En cas de faux positif identifié, vous pouvez créer une exception en quelques clics depuis le tableau de bord, sans modifier les règles globales. Notre équipe support est disponible pour vous accompagner dans l'ajustement des seuils de détection pour vos cas d'usage spécifiques.