Vous pouvez protéger ce que vous connaissez.
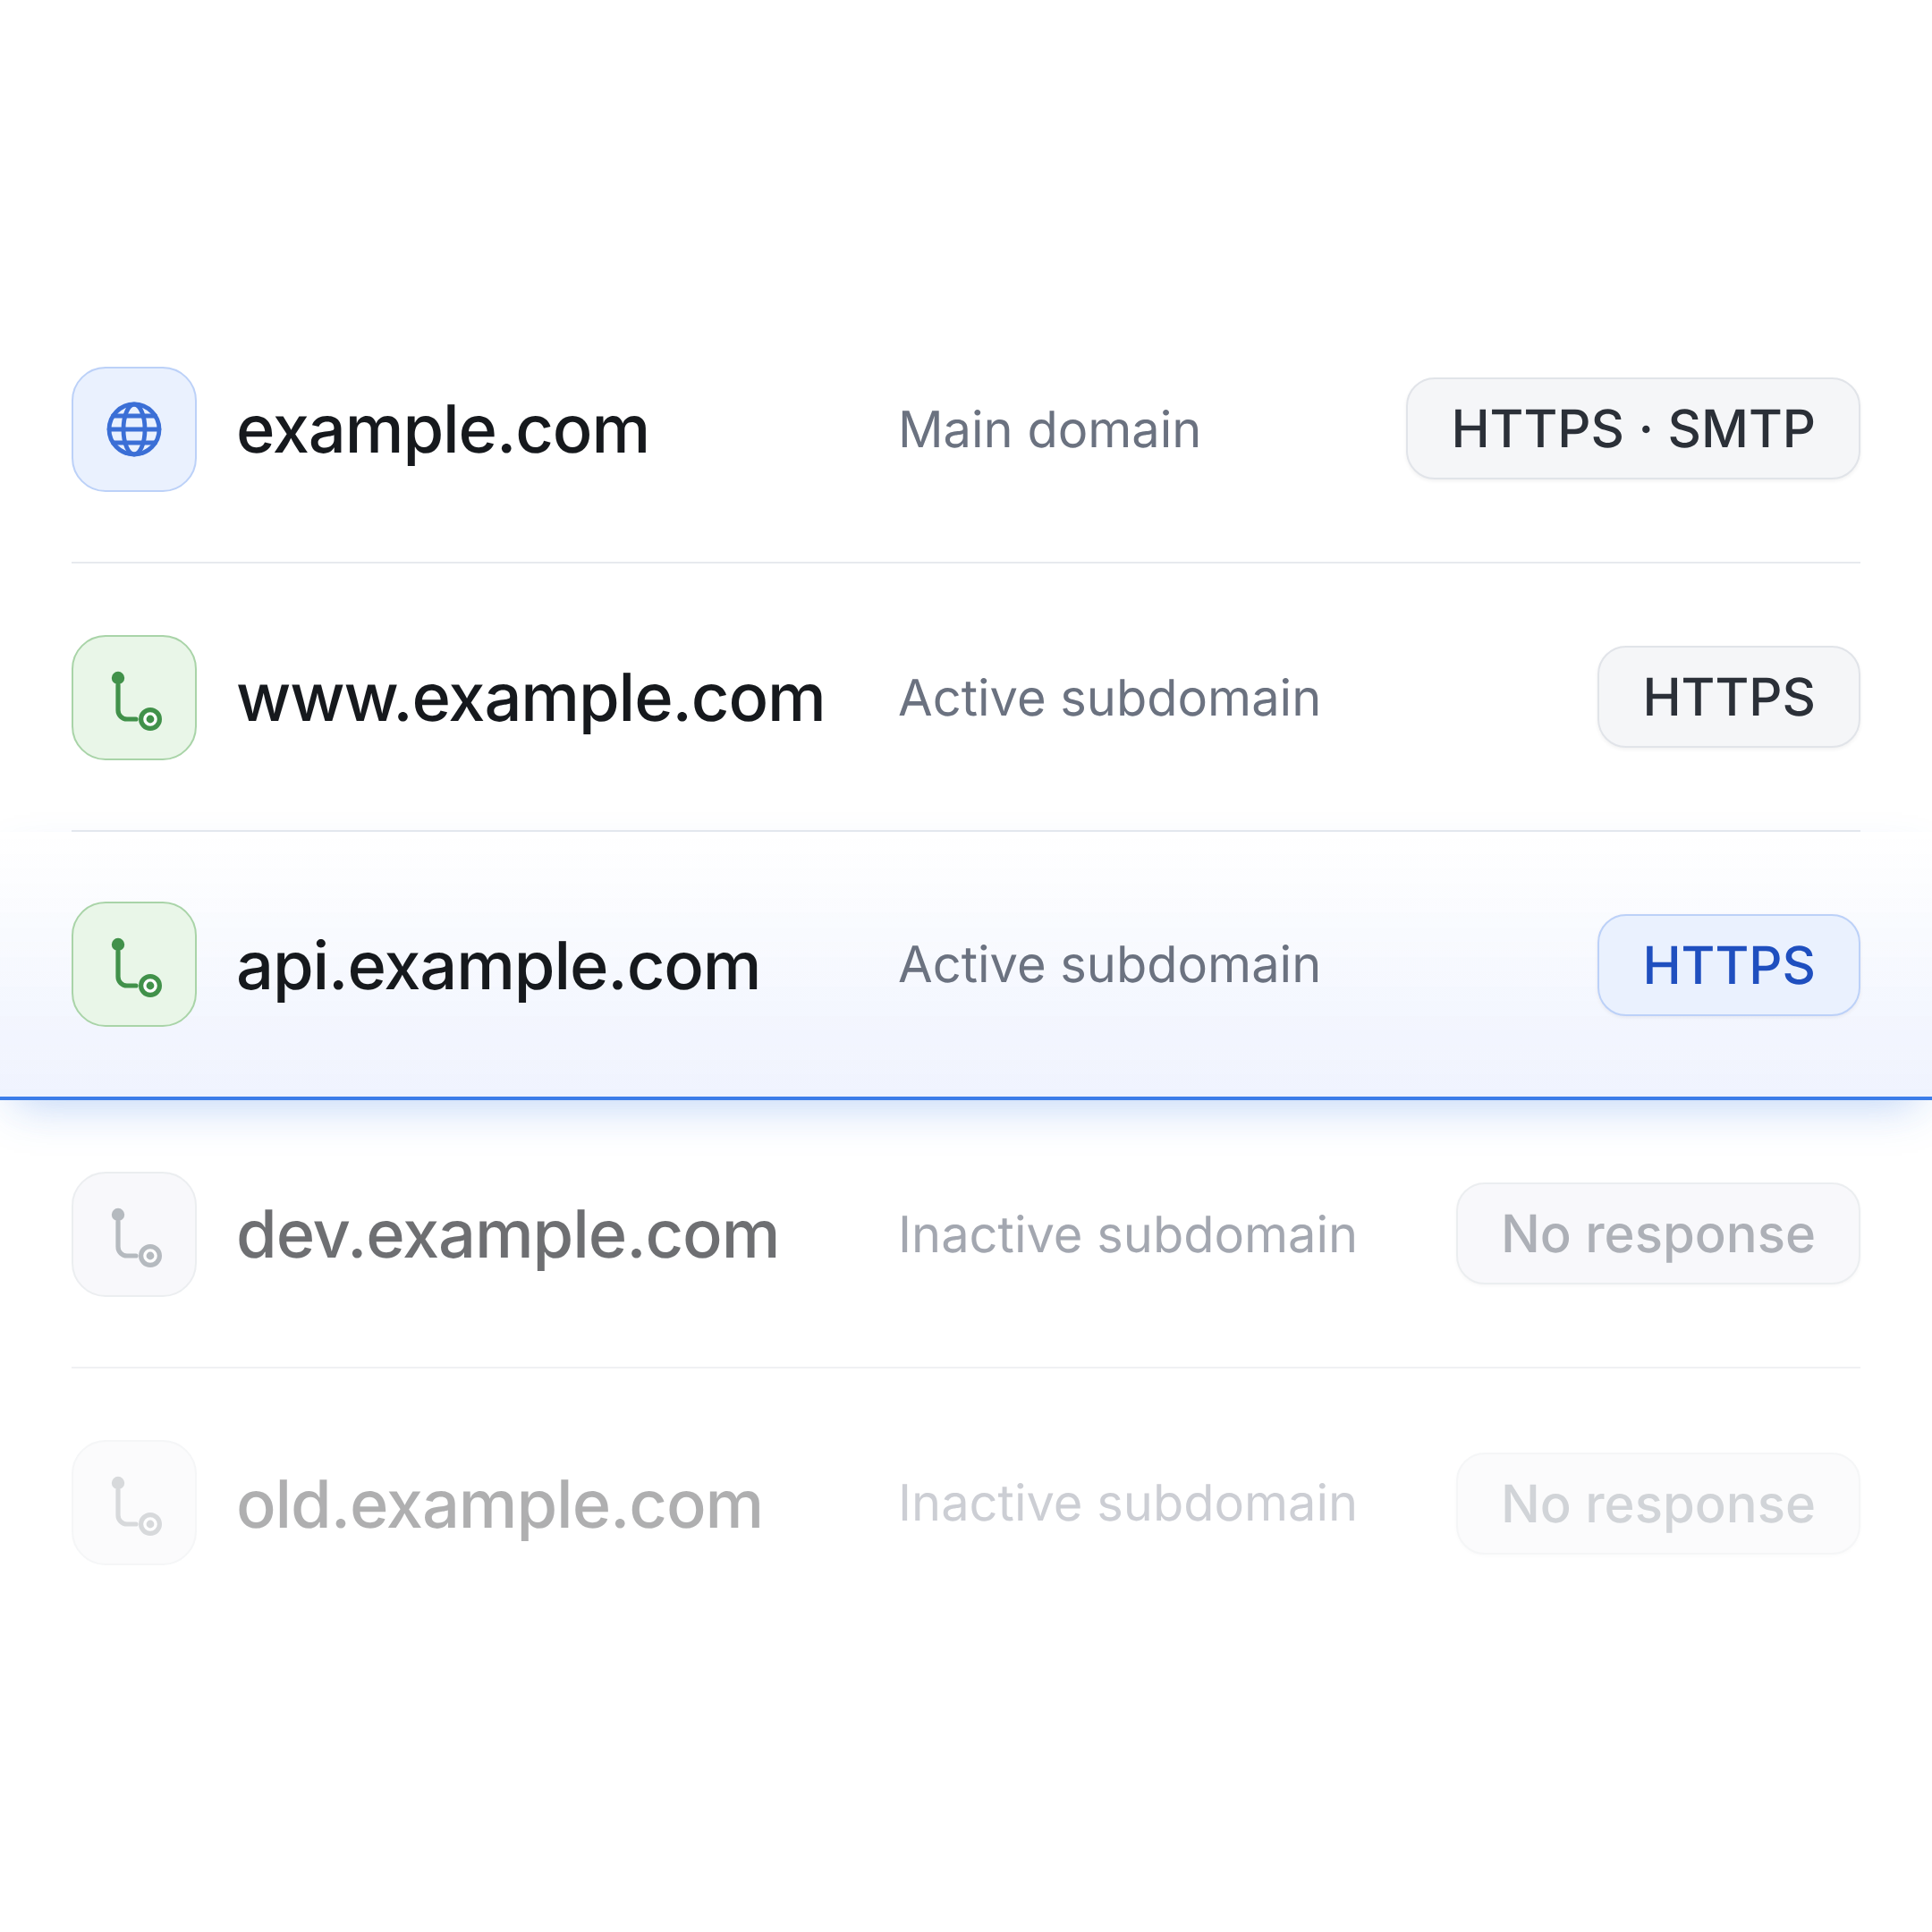
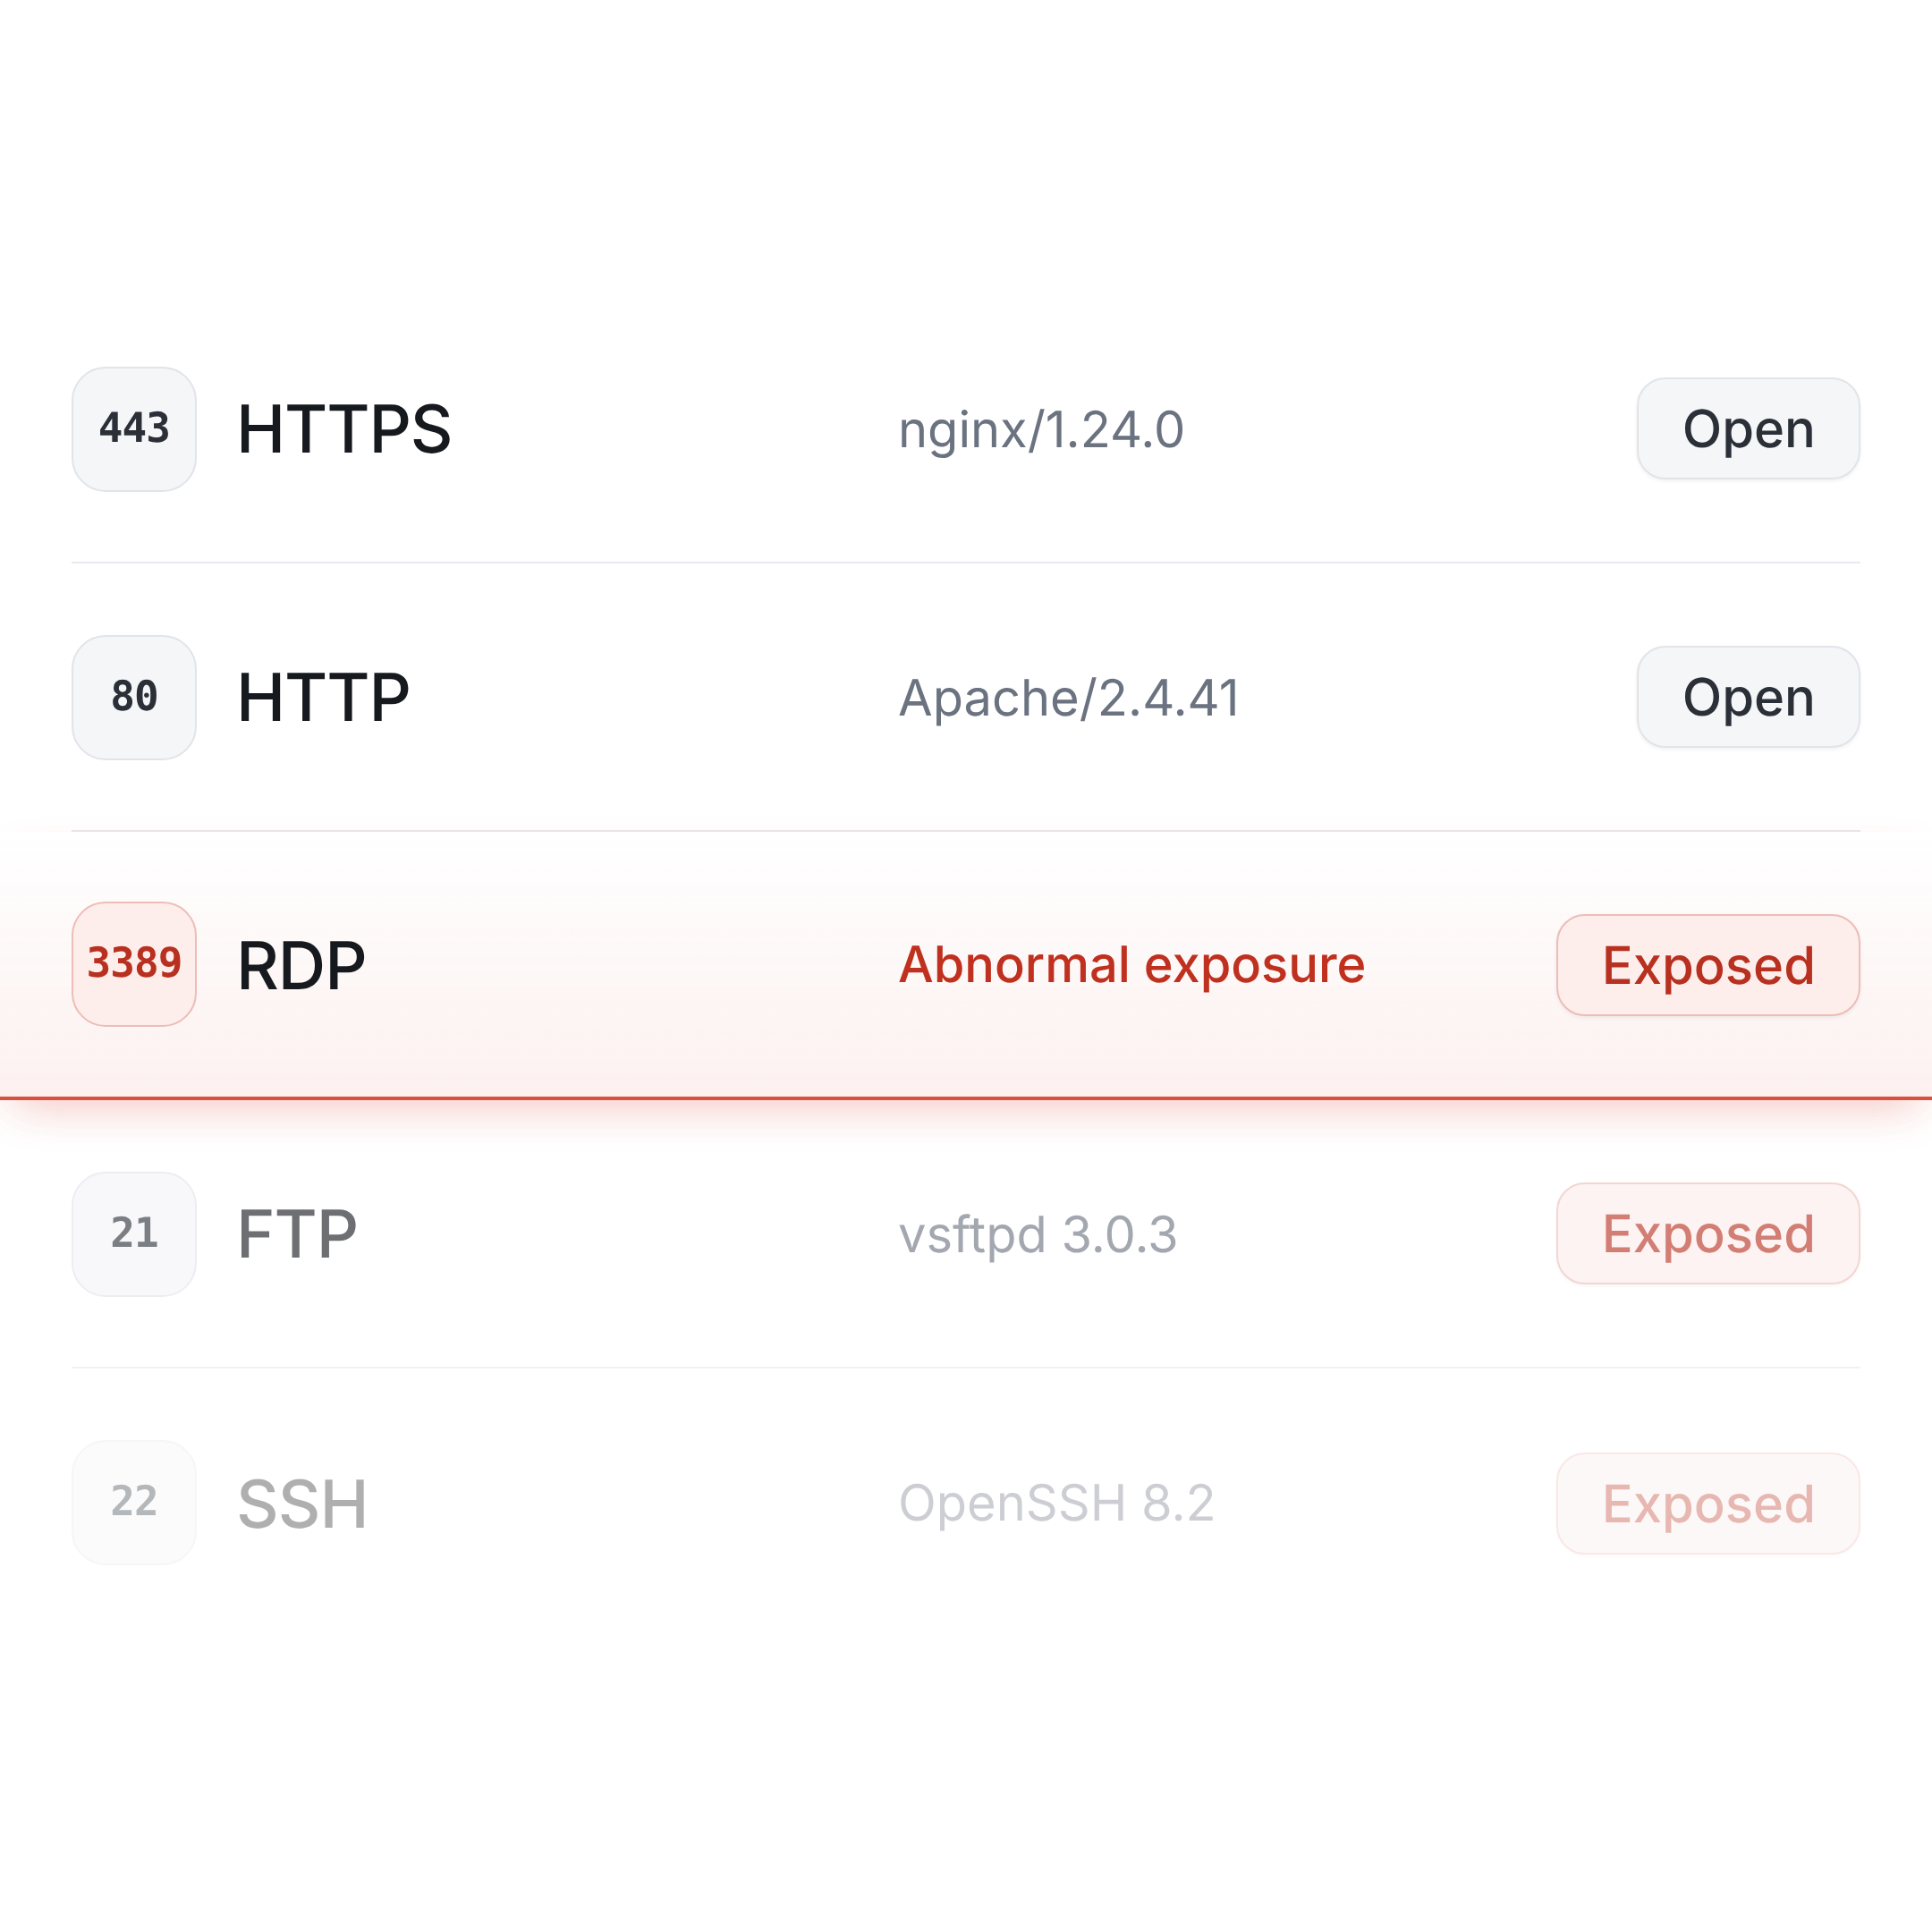
Domaines oubliés, environnements de test, services ouverts par erreur : votre surface d’attaque change chaque jour. Activ Security cartographie en continu et vous montre ce qu’un attaquant voit.
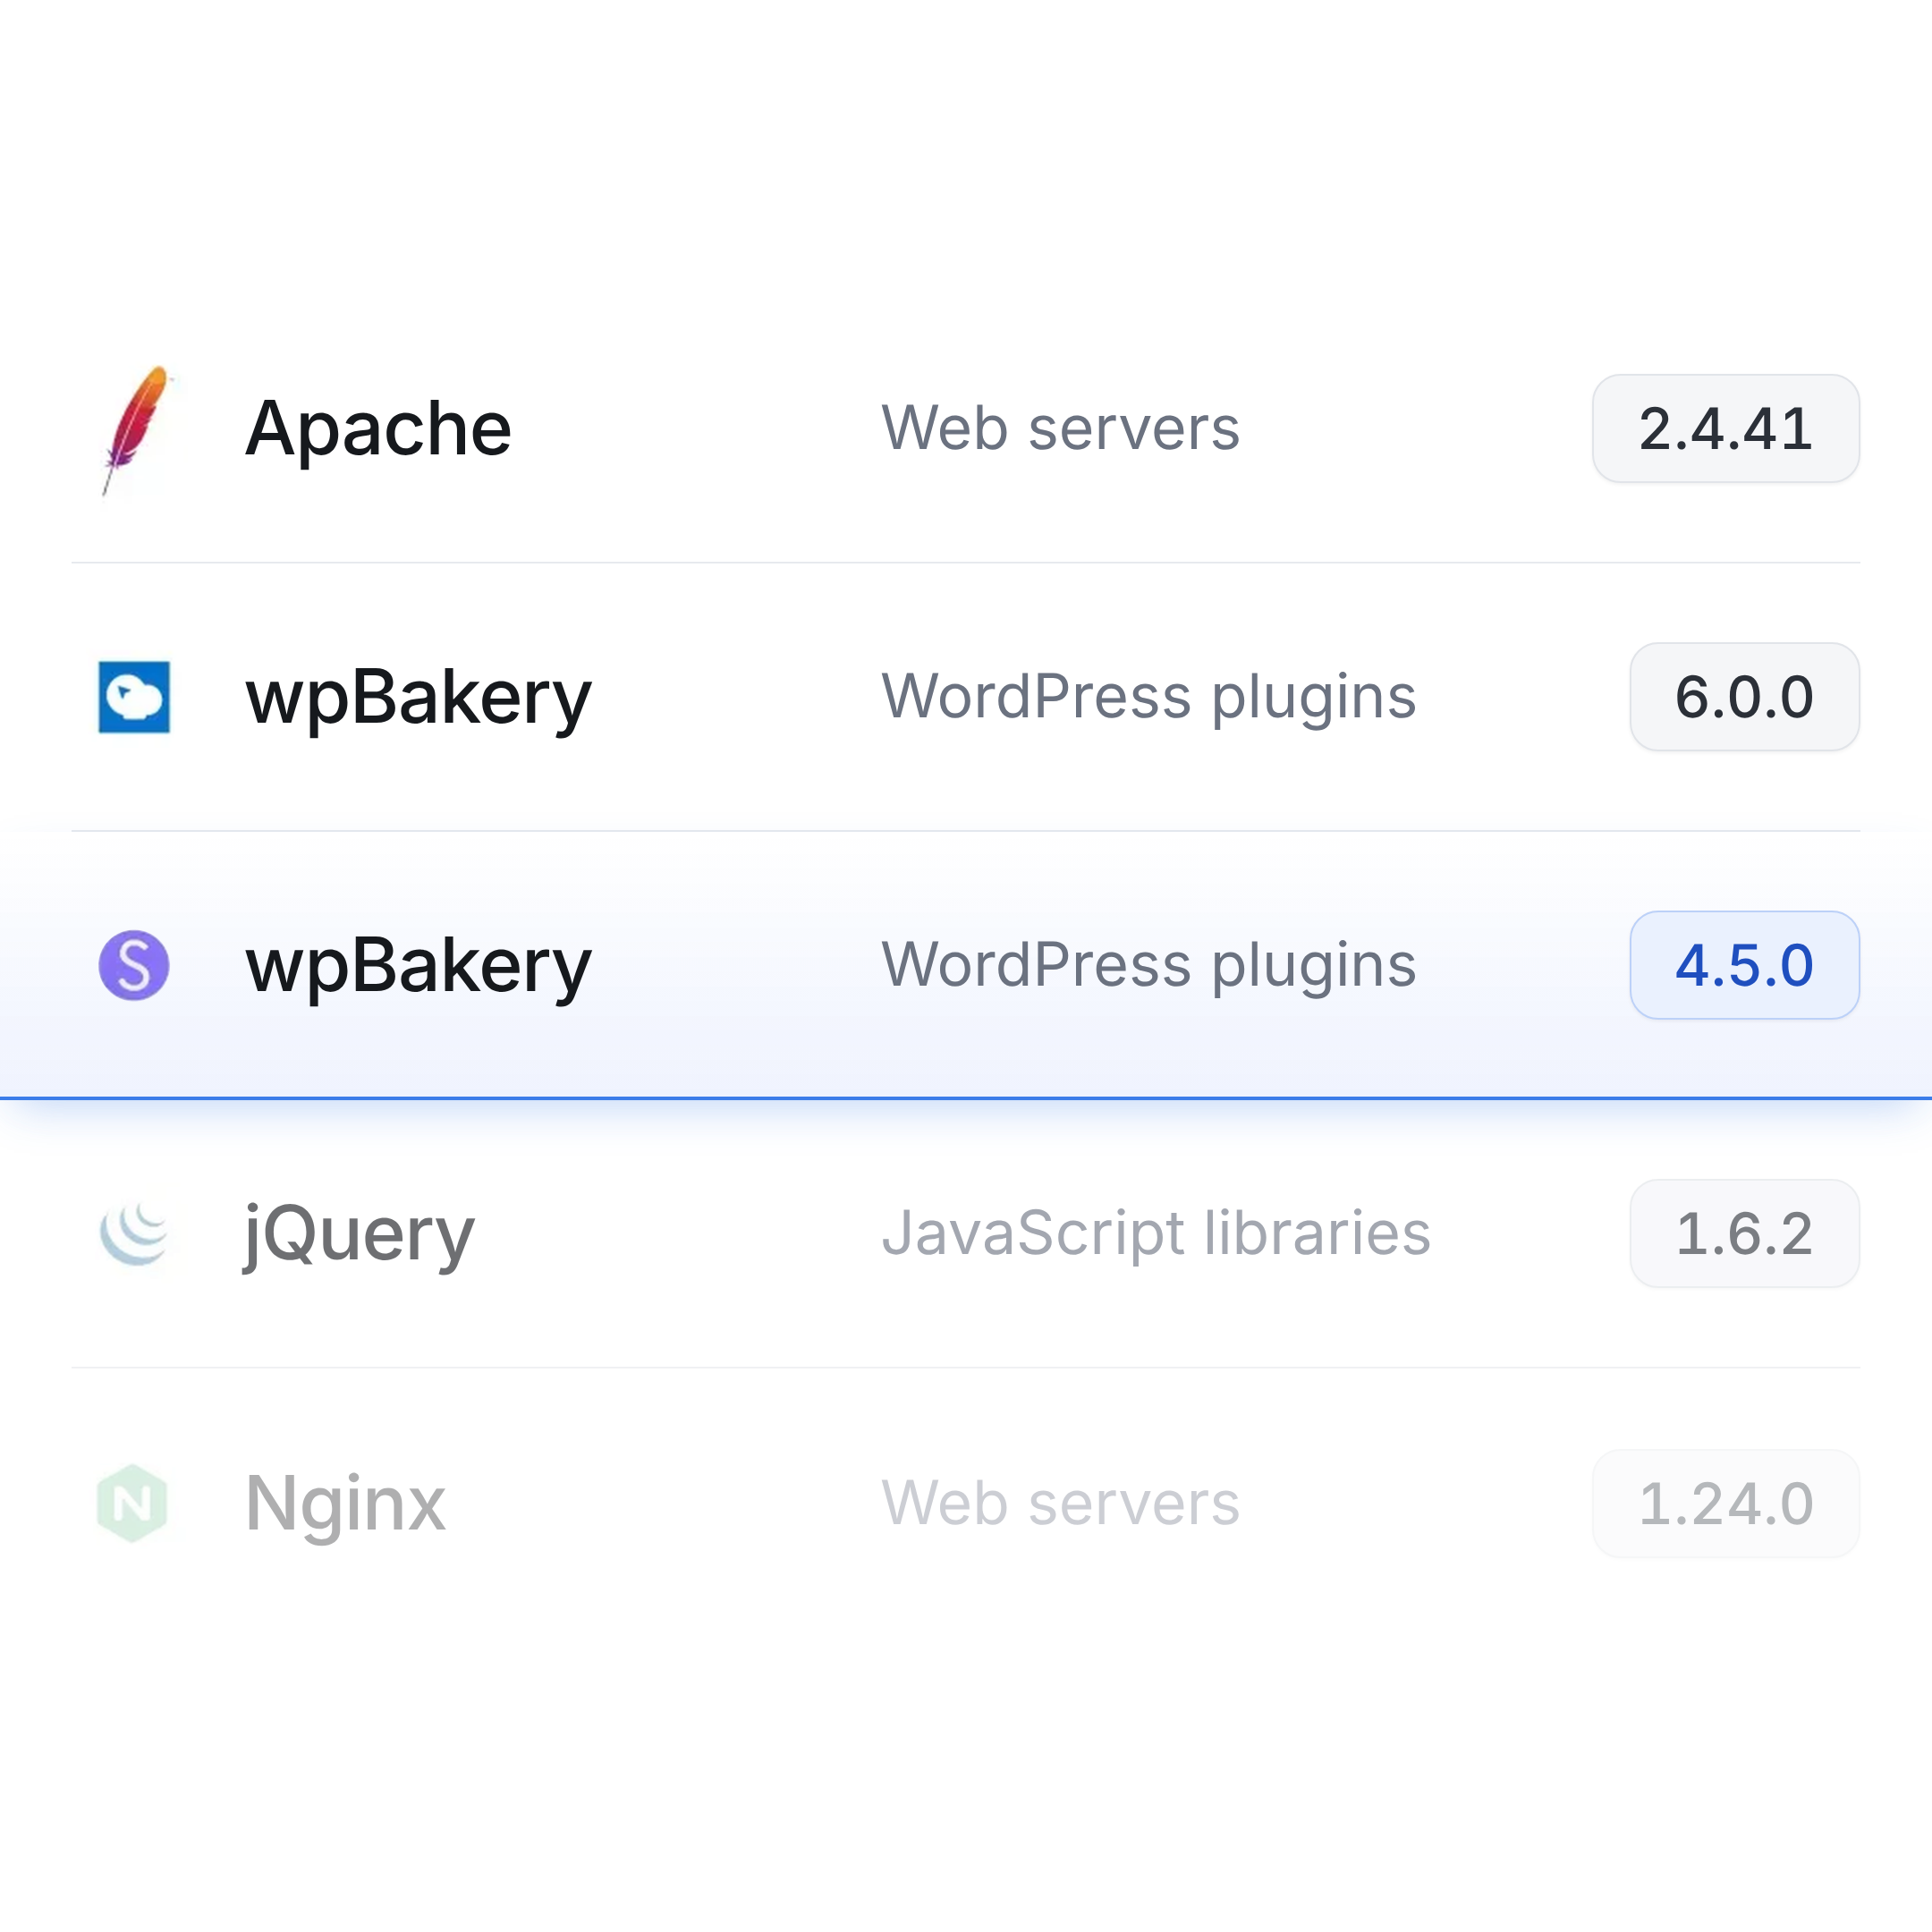
Détectez l'invisible, tous les jours.

Inventaire automatique et continu.
Détection du shadow IT.
Corrélation en temps réel.
Ce que ça change pour vous.
Vous voyez enfin votre surface d'attaque telle qu'un attaquant la voit, complète et à jour.
Vous ne partez plus d’une liste d’actifs à tenir à jour, mais de ce qu’un attaquant voit réellement de votre entreprise depuis Internet.
Découverte passive automatique.
Analysez en continu vos domaines, sous-domaines, et services exposés depuis internet, sans agent, sans installation et sans perturber votre infrastructure en production.
Inventaire enrichi et alertes.
Chaque actif découvert est automatiquement qualifié : technologie et version détectées, certificat TLS, en-têtes HTTP de sécurité, niveau de risque, corrélation avec les vulnérabilités connues (CVE/NVD). Dès qu'un nouvel actif apparaît, votre équipe est alertée en temps réel.
Priorisation par criticité réelle.
Les actifs sont classés selon leur niveau d'exposition réel, leur accessibilité publique et leur criticité métier. Vous concentrez vos efforts là où le risque est le plus élevé, sans vous noyer dans des listes non triées.
Les éditeurs de logiciels font évoluer leurs applications en permanence. Notre solution assure une visibilité continue sur leur surface d'exposition, sans jamais ralentir leurs cycles de déploiement.
Les plateformes audiovisuelles sont exposées et sujettes à une forte audience. Nous assurons leur protection contre les attaques, à tout moment.
Les acteurs de la finance et de la comptabilité manipulent des données sensibles soumises à des exigences de conformité strictes. Nous leur garantissons une protection sans faille exposée, alignée sur ces impératifs réglementaires.
Les infrastructures numériques du secteur de l'énergie sont critiques pour la continuité d'activité. Nous y sécurisons les services exposés, là où la moindre faille peut avoir des conséquences bien au-delà du digital.
Découvrez votre surface d'attaque réelle.

Une question ?
Retrouvez les réponses aux questions les plus courantes sur la cartographie de votre exposition.
Comment cartographier automatiquement, sans intervention manuelle ?
Chaque actif découvert est automatiquement enrichi : technologies utilisées, versions détectées, score de risque associé, corrélation avec les CVE actives et les menaces en cours dans votre secteur. Votre équipe sécurité dispose en permanence d'un inventaire exhaustif et priorisé, sans aucune configuration manuelle ni agent à déployer.
Comment voir vos failles avant les autres ?
Découvrez automatiquement l'ensemble de vos actifs exposés sur internet ; domaines, sous-domaines oubliés, adresses IP, ports ouverts, services web, certificats, et centralisez dans une cartographie dynamique, actualisée en temps réel. Chaque nouvelle exposition est immédiatement détectée et qualifiée, qu'elle provienne d'un déploiement cloud non déclaré, d'un shadow IT ou d'un service tiers.